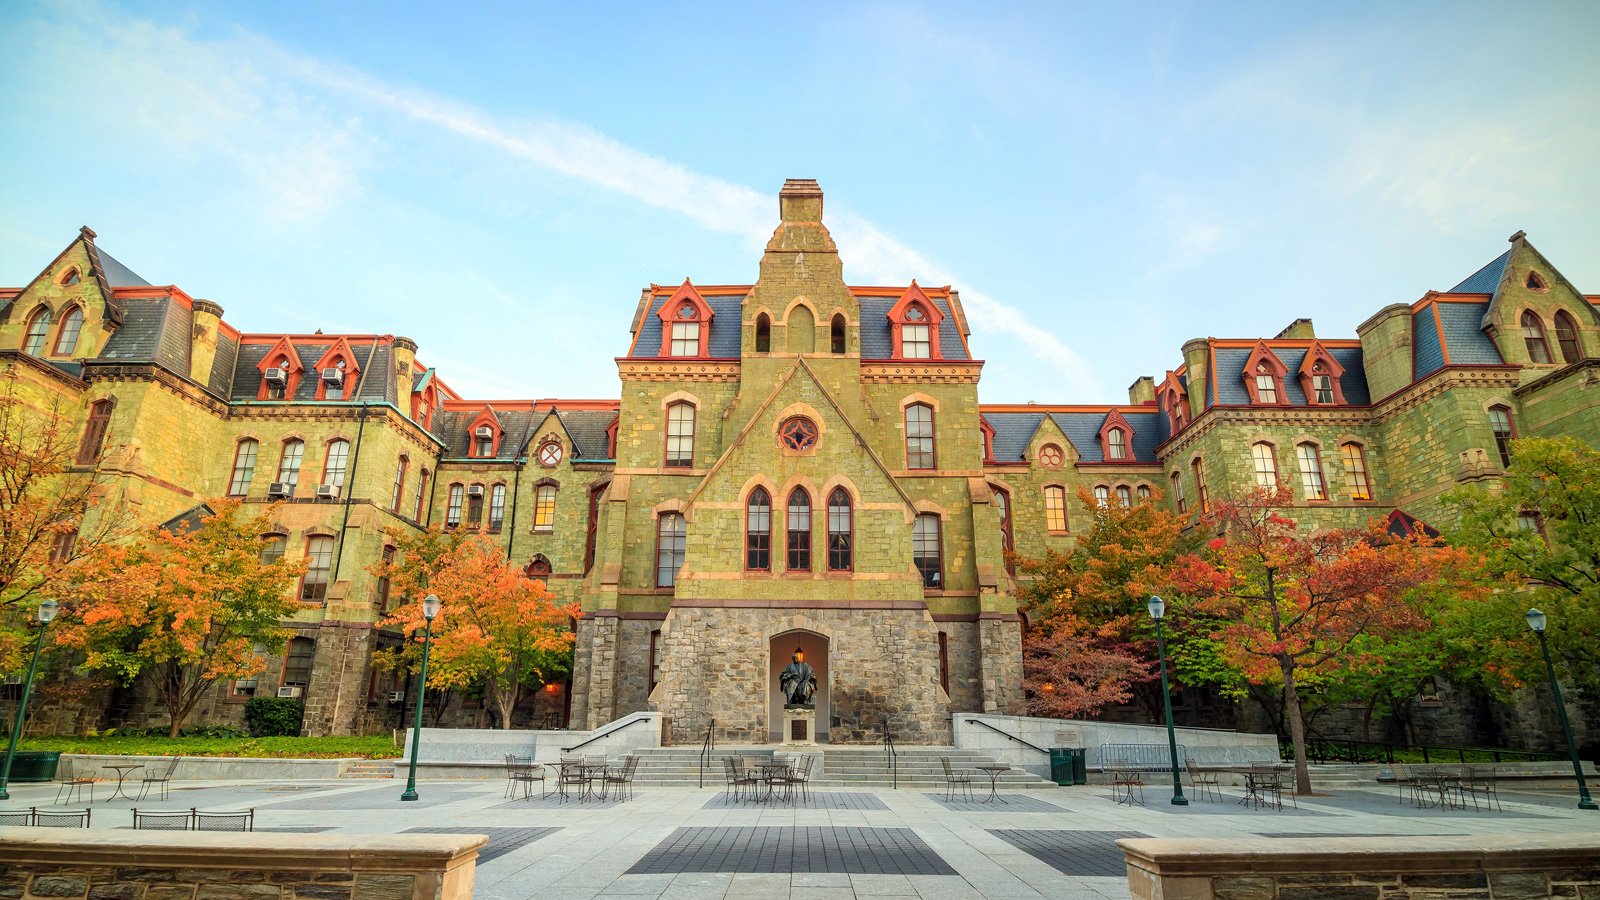
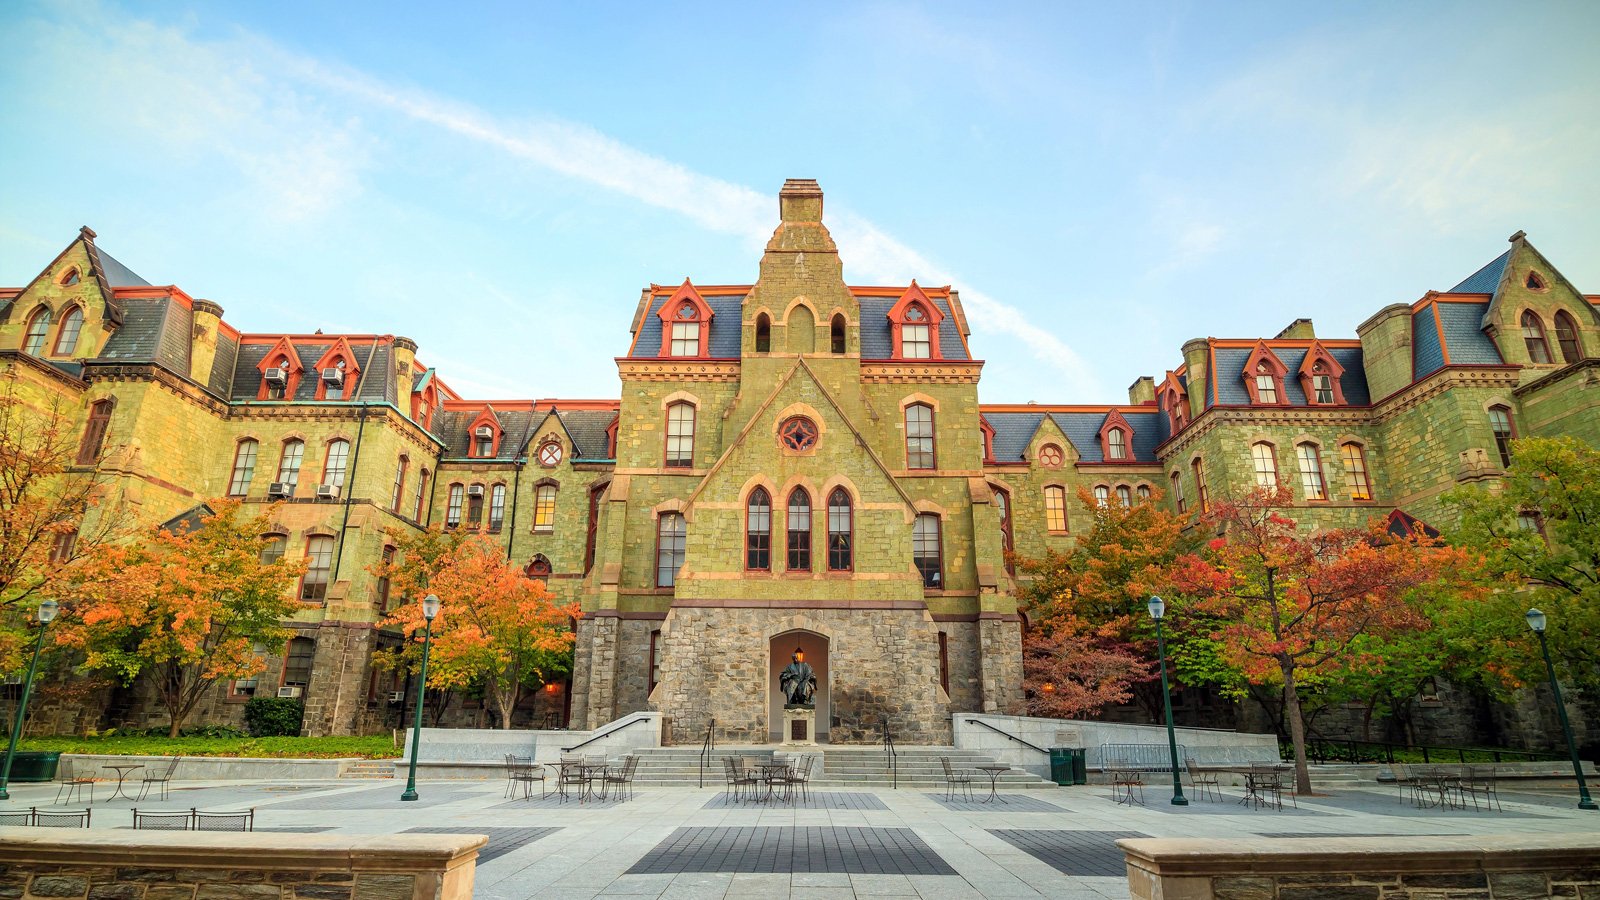
University of Pennsylvania telah mengkonfirmasi bahwa seorang peretas melanggar banyak sistem internal yang terkait dengan pengembangan universitas dan aktivitas alumni serta mencuri data dalam serangan siber.

Dalam pernyataan baru, Penn membenarkan Pelaporan BleepingComputer bahwa para peretas melanggar sistemnya menggunakan kredensial yang disusupi, dengan menyatakan bahwa mereka dicuri dalam serangan rekayasa sosial.
“Pada tanggal 31 Oktober, Penn menemukan bahwa sekelompok sistem informasi tertentu yang terkait dengan pengembangan Penn dan aktivitas alumni telah disusupi,” demikian pernyataan Penn yang baru.
“Penn menerapkan program keamanan informasi yang kuat; namun, akses ke sistem ini terjadi karena peniruan identitas canggih yang umumnya dikenal sebagai rekayasa sosial.”
“Staf Penn dengan cepat mengunci sistem dan mencegah akses tidak sah lebih lanjut; namun, sebelum email yang menyinggung dan menipu dikirim ke komunitas kami dan informasi diambil oleh penyerang. Penn masih menyelidiki sifat informasi yang diperoleh selama ini.”
University of Pennsylvania mengatakan telah memberi tahu FBI tentang pelanggaran tersebut dan bekerja sama dengan CrowdStrike untuk menyelidiki insiden keamanan tersebut.
Seperti yang pertama kali dilaporkan oleh BleepingComputer, pelaku ancaman melanggar sistem Penn pada tanggal 30 Oktober menggunakan akun SSO PennKey milik karyawan yang menyediakan akses ke instance Salesforce universitas, platform analitik Qlik, sistem intelijen bisnis SAP, dan file SharePoint.
Dengan menggunakan akses ini, pelaku ancaman mencuri 1,71 GB dokumen internal dari platform penyimpanan SharePoint dan Box universitas, termasuk spreadsheet, dokumen, informasi keuangan, dan materi pemasaran alumni.
Para peretas juga mengatakan kepada BleepingComputer bahwa mereka mencuri database pemasaran donor Salesforce Penn, yang berisi 1,2 juta catatan dengan berbagai macam informasi donor.
Contoh data ini mencakup 158 bidang berbeda, yang berisi informasi sensitif berikut:
- Informasi Identifikasi Pribadi (PII): nama lengkap, tanggal lahir, jenis kelamin, alamat rumah dan surat, nomor telepon, dan alamat email.
- Data keuangan dan donor: riwayat hadiah, peringkat kekayaan, dan jumlah komitmen seumur hidup.
- Detail pekerjaan dan afiliasi: pemberi kerja, jabatan, dan afiliasi akademis.
Setelah mengetahui bahwa akses mereka telah dicabut, peretas mengatakan bahwa mereka masih memiliki akses ke akun Salesforce Marketing Cloud Penn dan menggunakannya untuk mengirim email massal yang menyinggung kepada 700.000 penerima.
Dalam sebuah postingan di forum peretasan, para penyerang mengatakan bahwa mereka saat ini tidak membocorkan catatan data namun mungkin akan melakukannya dalam satu atau dua bulan.
Meskipun para peretas mengklaim serangan itu tidak bermotif politik dan mengatakan bahwa tujuan mereka adalah “database donor yang sangat besar dan sangat kaya” milik Penn, baik email mereka maupun postingan di forum peretasan dipenuhi dengan kritik tajam terhadap dugaan praktik DEI universitas, kebijakan penerimaan, dan “kecintaan terhadap bayi baru lahir”.
University of Pennsylvania mengatakan pihaknya mengambil langkah-langkah untuk meningkatkan keamanan pada sistemnya, termasuk pelatihan karyawan mengenai serangan rekayasa sosial dan meningkatkan pemantauan dan langkah-langkah keamanan.
Setelah penyelidikan selesai, Penn mengatakan akan memberi tahu mereka yang terkena dampak pelanggaran data.
Universitas juga memperingatkan mahasiswa dan alumni Penn untuk berhati-hati terhadap panggilan atau email mencurigakan yang bisa jadi merupakan upaya phishing atau serangan rekayasa sosial.
7 Praktik Terbaik Keamanan untuk MCP
Karena MCP (Model Context Protocol) menjadi standar untuk menghubungkan LLM ke alat dan data, tim keamanan bergerak cepat untuk menjaga keamanan layanan baru ini.
Lembar contekan gratis ini menguraikan 7 praktik terbaik yang dapat Anda mulai gunakan hari ini.