Operator Botnet Proxy SystemBC berburu untuk server pribadi virtual (VP) yang rentan dan mempertahankan rata -rata 1.500 bot setiap hari yang menyediakan jalan raya untuk lalu lintas berbahaya.

Server yang dikompromikan terletak di seluruh dunia dan memiliki setidaknya satu kerentanan kritis yang tidak ditandingi, beberapa di antaranya diganggu oleh puluhan masalah keamanan.
SystemBC telah ada sejak setidaknya 2019 dan telah digunakan oleh berbagai aktor ancaman, termasuk beberapa geng ransomware, untuk mengirimkan muatan.
Ini memungkinkan penyerang merutekan lalu lintas berbahaya melalui host yang terinfeksi dan menyembunyikan aktivitas perintah-dan-kontrol (C2) untuk membuat deteksi lebih sulit.
Pelanggan SystemBC
Menurut para peneliti di Black Lotus Labs di Lumen Technology, jaringan proxy SystemBC dibangun untuk volume dengan sedikit perhatian terhadap siluman. Ini juga kekuatan jaringan proxy kriminal lainnya dan memiliki “masa hidup infeksi rata -rata yang sangat panjang.”
Berdasarkan temuan para peneliti, baik pelanggan maupun operator SystemBC tidak peduli dengan menjaga profil rendah, karena alamat IP bot tidak dilindungi dengan cara apa pun (misalnya melalui kebingungan atau rotasi).
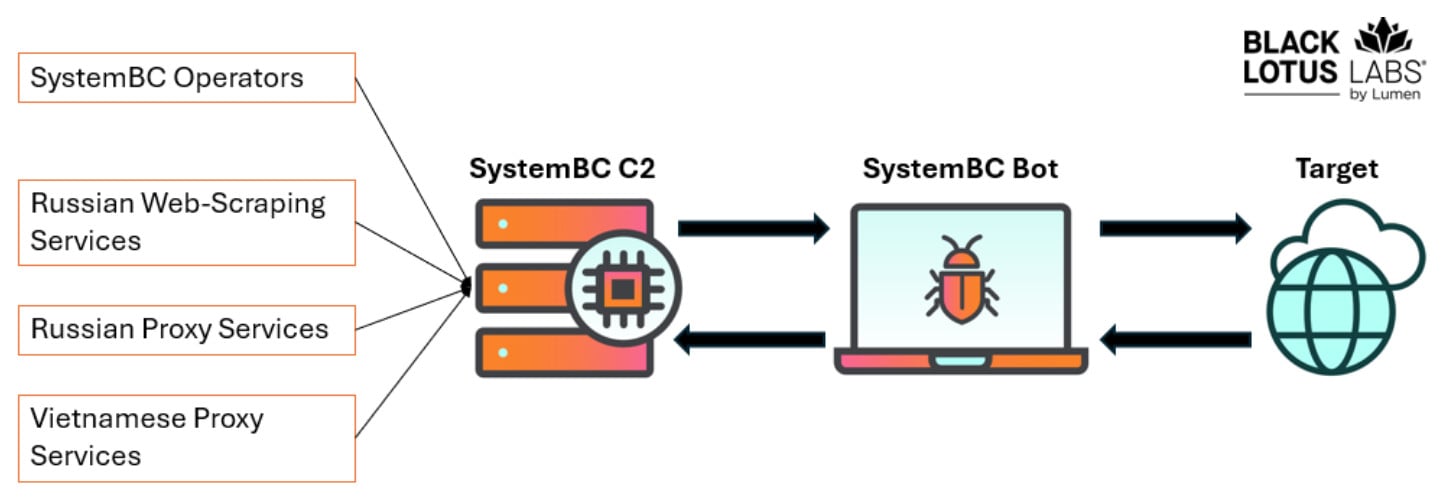
SystemBC memiliki lebih dari 80 server perintah-dan-kontrol (C2), yang menghubungkan klien ke server proxy yang terinfeksi, dan memicu layanan jaringan proxy lainnya.
Satu layanan berbahaya yang disebut REM Proxy mengandalkan sekitar 80% bot SystemBC, memberikan layanan berjenjang kepada pelanggannya, tergantung pada kualitas proxy yang diperlukan.
Layanan gulungan web Rusia yang besar adalah pelanggan SystemBC yang signifikan lainnya, bersama dengan jaringan proxy berbasis Vietnam yang disebut VN5Socks atau Shopsocks5.
Sumber: Black Lotus Labs
Namun, para peneliti mengatakan bahwa operator SystemBC memanfaatkannya untuk kredensial WordPress yang memaksa yang kemungkinan dijual kepada broker yang menyuntikkan situs dengan kode berbahaya.
Menargetkan VPS yang rentan
Hampir 80% dari jaringan SystemBC dari 1.500 bot harian terdiri dari sistem VPS yang dikompromikan dari beberapa “penyedia komersial besar.”
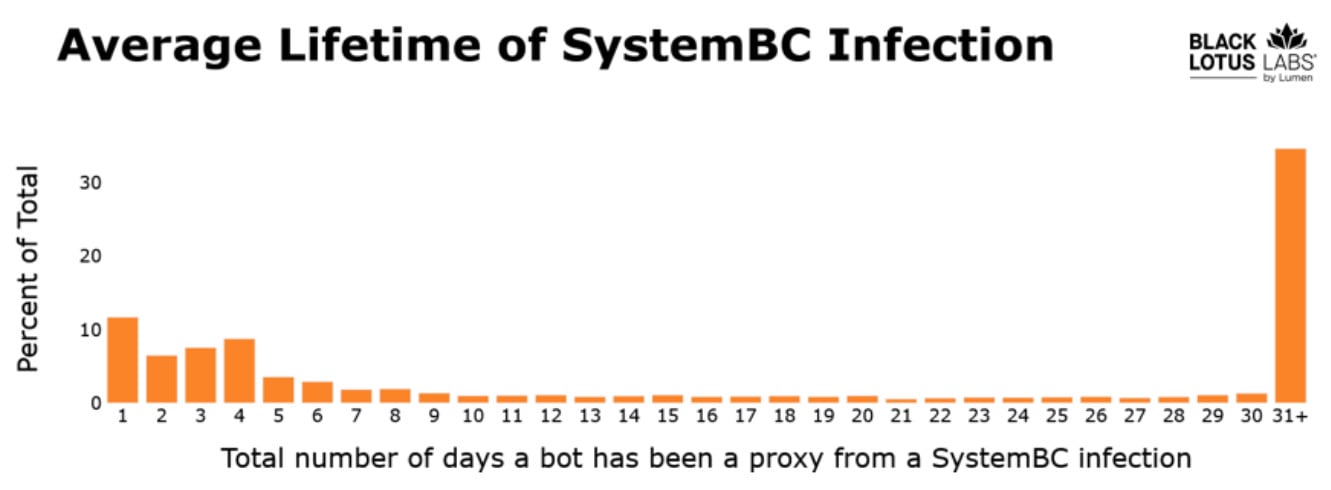
Black Lotus Labs mengatakan bahwa ini memungkinkan umur infeksi yang lebih lama dari rata-rata, dengan hampir 40% sistem tetap dikompromikan selama lebih dari sebulan.
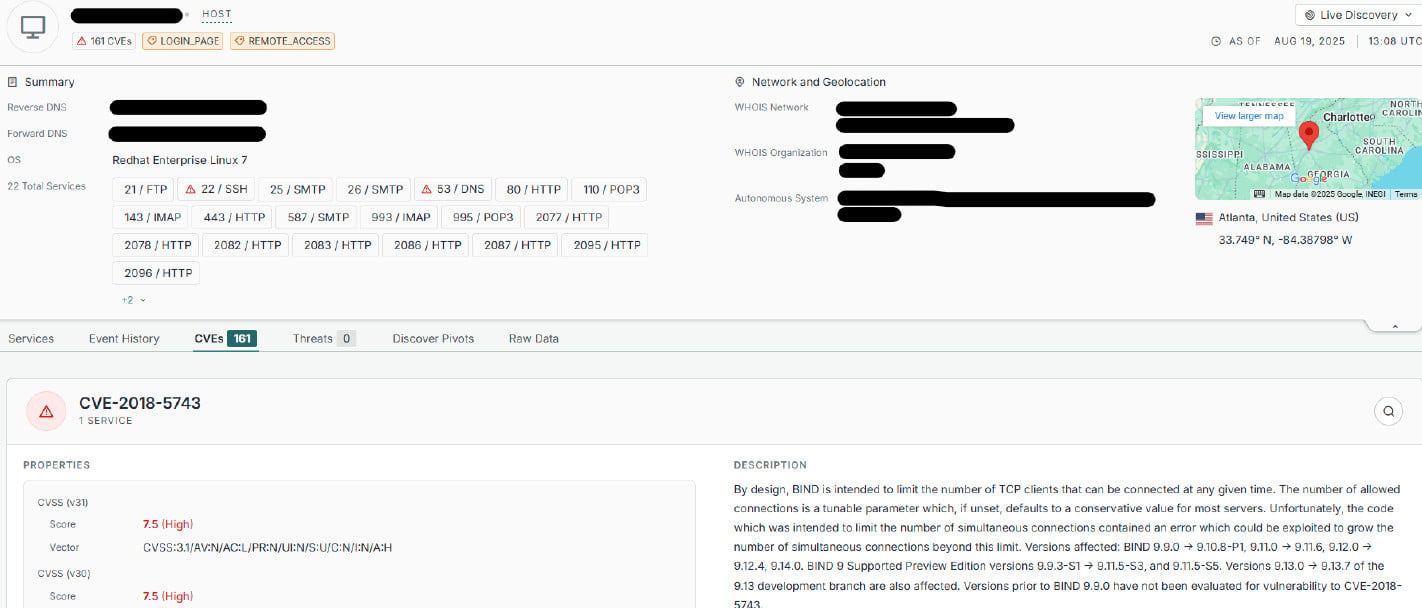
Semua server yang terinfeksi memiliki banyak kerentanan “yang mudah dieksploitasi”, rata-rata adalah 20 masalah keamanan yang tidak ditandingi, dan setidaknya satu kepemilikan kritis.
Para peneliti juga menemukan satu sistem di Alabama, yang menjadi platform intelijen Internet Sensys dan mesin pencari yang terdaftar memiliki 161 kerentanan keamanan.
Sumber: Black Lotus Labs
Dengan mengkompromikan sistem VPS, SystemBC memungkinkan lalu lintas volume tinggi dan stabil untuk pelanggannya, yang tidak dimungkinkan dengan jaringan proxy perumahan berdasarkan perangkat SOHO.
Dengan menjalankan malware SystemBC di lingkungan yang disimulasikan, para peneliti mengamati “alamat IP tertentu menghasilkan kelebihan 16 gigabyte data proxy” hanya dalam 24 jam.
“Jumlah data ini adalah urutan besarnya lebih besar dari apa yang biasanya diamati dalam jaringan proxy yang khas,” kata peneliti Black Lotus Labs di a laporan dibagikan dengan BleepingComputer.
Berdasarkan telemetri IP global perusahaan, satu alamat, 104.250.164[.]214, tampaknya menjadi inti dari kegiatan perekrutan korban dan juga menyelenggarakan semua 180 sampel malware SystemBC.
Menurut analisis para peneliti, server yang baru terinfeksi mengunduh skrip shell, yang memiliki komentar dalam bahasa Rusia dan mengarahkan bot untuk menjalankan setiap sampel SystemBC secara bersamaan.
Jaringan proxy telah aktif sejak lama dan telah menolak bahkan operasi penegakan hukum, seperti Endgameyang menargetkan tetesan malware untuk beberapa botnet, termasuk SystemBC.
Black Lotus Labs menyediakan analisis teknis terperinci tentang malware proxy SystemBC, bersama dengan indikator kompromi, untuk membantu organisasi mengidentifikasi upaya kompromi atau mengganggu operasi.