Kerentanan baru di ServiceNow, dubbed count (ER) mogok, memungkinkan pengguna prinsip rendah untuk mengekstrak data sensitif dari tabel yang seharusnya tidak memiliki akses.

ServiceNow adalah platform berbasis cloud yang memungkinkan organisasi mengelola alur kerja digital untuk operasi perusahaan mereka. Ini banyak diadopsi di berbagai industri, termasuk organisasi sektor publik, perawatan kesehatan, lembaga keuangan, dan perusahaan besar.
Kelemahan itu ditemukan oleh Varonis Ancaman Labs pada Februari 2025 dan menugaskan pengidentifikasi CVE-2025-3648, dan dapat memengaruhi konfigurasi dengan ACL yang salah konfigurasi atau terlalu permisif.
ServiceNow merilis kerangka kerja kontrol akses tambahan Dalam versi Xanadu dan Yokohama, yang dirilis bulan lalu, untuk mengatasi masalah ini. Namun, semua admin harus meninjau tabel yang ada untuk memastikan data mereka terkunci dengan benar.
Hitungan (er) cacat mogok
ServiceNow menggunakan daftar kontrol akses (ACL) untuk membatasi akses ke data dalam tabelnya. Setiap ACL mengevaluasi empat kondisi saat menentukan apakah pengguna harus memiliki akses ke sumber daya tertentu:
- Peran yang diperlukan
- Atribut Keamanan
- Kondisi data
- Kondisi skrip
Agar pengguna mendapatkan akses ke sumber daya, semua kondisi ini harus dipenuhi.
Namun, jika suatu sumber daya dilindungi dengan beberapa ACL, ServiceNow sebelumnya menggunakan kondisi “izinkan jika”, yang berarti bahwa jika pengguna memenuhi hanya satu ACL, mereka dapat memperoleh akses, bahkan jika ACL lain akan memblokirnya.
Dalam beberapa kasus, ini diberikan akses penuh. Namun, pada orang lain, itu memungkinkan akses parsial, seperti jumlah catatan yang dapat dieksploitasi, seperti yang dijelaskan nanti dalam artikel.
“Setiap sumber daya atau tabel di ServiceNow dapat memiliki banyak ACL, masing -masing mendefinisikan kondisi yang berbeda untuk akses,” Menjelaskan laporan pahlawan..
“Namun, jika pengguna hanya meneruskan satu ACL, mereka mendapatkan akses ke sumber daya, bahkan jika ACL lain mungkin tidak memberikan akses. Jika tidak ada ACL untuk sumber daya, akses akan default ke properti akses default yang diatur untuk ditolak dalam kebanyakan kasus.”
Model permisif ini membuat Varonis menemukan bahwa dimungkinkan untuk mendapatkan akses parsial, yang dapat digunakan untuk menyebutkan data yang dilindungi, meskipun pengguna mungkin telah gagal yang lebih membatasi ACL.
Varonis menemukan bahwa jika pengguna gagal data kondisi atau script Kondisi, ServiceNow masih mengembalikan jumlah catatan di UI dan sumber HTML. Halaman tersebut juga menyatakan bahwa beberapa hasil telah dihapus karena kendala keamanan.
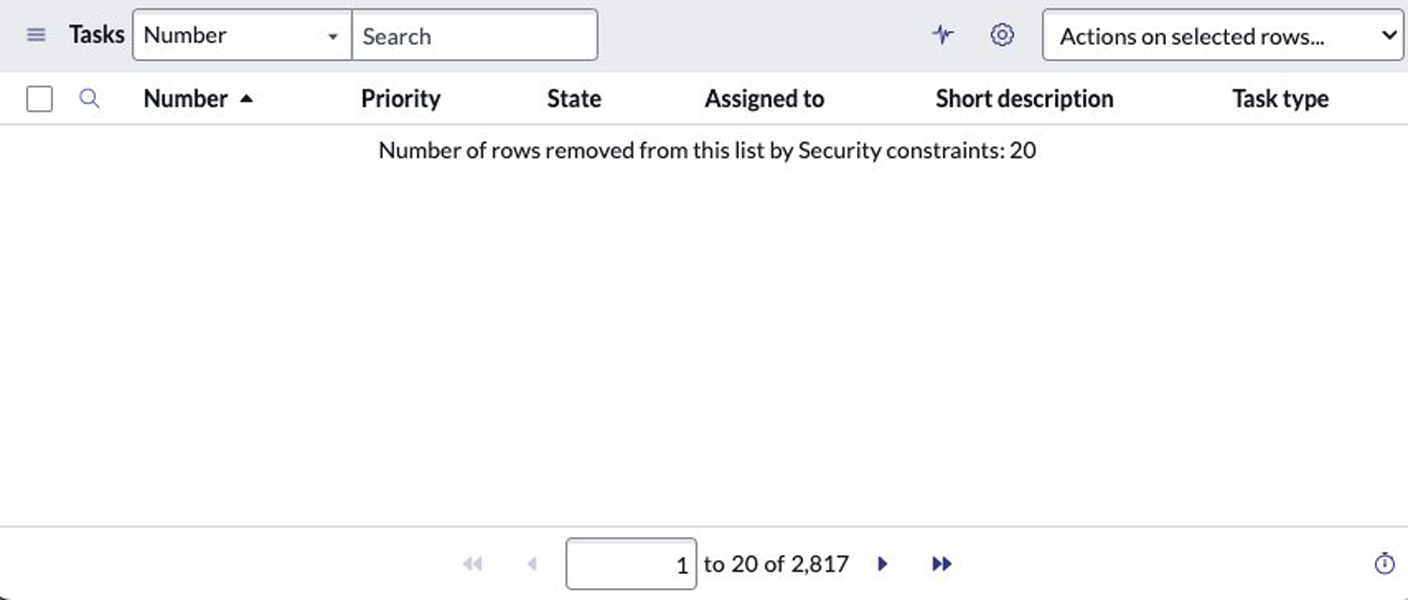
Sumber: Pahlawan
Dengan data parsial ini, Varonis mulai memanipulasi filter berbasis URL, seperti STARTSWITH, CONTAINS, =Dan != Untuk menyebutkan isi catatan satu karakter atau kondisi pada suatu waktu.
Misalnya:
https://[my_company].service-now.com/task_list.do?sysparm_query=short_descriptionSTARTSWITHp
Mengulangi proses ini dengan nilai dan kueri yang berbeda memungkinkan untuk pengambilan data satu karakter atau digit sekaligus.
Untuk mengotomatiskan prosedur ini, Varonis membuat skrip yang berhasil menyebutkan catatan data dari tabel yang memiliki akses terbatas.
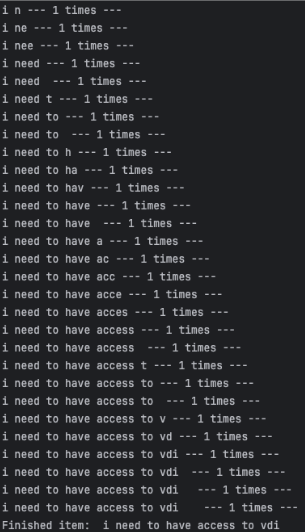
Sumber: Pahlawan
Bahkan ketika data catatan tidak ditampilkan, jumlah catatan membocorkan informasi yang cukup untuk menentukan bidang, termasuk kredensial, PII, dan data konfigurasi internal.
Varonis memperingatkan bahwa pengguna yang terdaftar sendiri juga dapat menggunakan serangan ini. Registrasi mandiri adalah fitur yang memungkinkan pengguna untuk membuat akun dan mengakses instance dengan hak istimewa minimal, yang masih dapat digunakan untuk meluncurkan serangan.
“Meskipun jarang terjadi untuk memungkinkan pendaftaran dan akses anonim, konfigurasi ini ditemukan dalam sistem ServiceNow dari beberapa perusahaan Fortune 500,” kata Varonis.
Mengurangi serangan itu
Varonis mengatakan kepada BleepingComputer bahwa mereka menguji serangan terhadap produk ITSM ServiceNow, tetapi menyatakan bahwa itu juga harus berlaku untuk semua produk ServiceNow yang memanfaatkan logika ACL yang sama.
ServiceNow sekarang telah membahas serangan itu oleh:
- Memperkenalkan ACLS ‘DENY kecuali ACLS, yang mengharuskan pengguna untuk lulus semua ACLS untuk mendapatkan akses ke dataset.
- Menambahkan ACL kueri, yang membatasi jenis kueri enumerasi ini menggunakan operator jangkauan.
- Merekomendasikan penggunaan filter data keamanan, yang menyembunyikan baris menghitung dan menekan isyarat inferensi.
Namun, pelanggan harus tetap meninjau tabel mereka secara manual dan memodifikasi ACL untuk memastikan mereka tidak terlalu permisif, dan dengan demikian rentan terhadap serangan ini.
Varonis mengatakan bahwa mereka belum melihat bukti bahwa kerentanan ini telah dieksploitasi di alam liar.
8 Ancaman Umum pada tahun 2025
Sementara serangan awan mungkin tumbuh lebih canggih, penyerang masih berhasil dengan teknik yang sangat sederhana.
Menggambar dari deteksi Wiz di ribuan organisasi, laporan ini mengungkapkan 8 teknik utama yang digunakan oleh aktor ancaman fluen cloud.