Masih mendapatkan kode login melalui aplikasi teks atau autentikator? Anda tidak sendirian – dan itu masalah besar. Apa yang dulu terasa seperti lapisan keamanan yang cerdas sekarang adalah salah satu cara termudah bagi penyerang untuk mendapatkan akses ke akun Anda.

Pertama, kami disuruh menggunakan SMS untuk MFA. Kemudian kami diberitahu: “Jangan gunakan SMS untuk MFA, gunakan aplikasi Authenticator sebagai gantinya.”
Dan sementara itu mungkin tampak seperti langkah maju, itu masih cacat secara fundamental. Aplikasi Authenticator memang membaik dibandingkan SMS dengan menghindari intersepsi pesan, tetapi mereka mudah dipancing (setiap hari sekarang) dan sering mengandalkan kode berbasis waktu yang juga dapat dipasangkan, disampaikan, atau bahkan dicegat jika perangkat dikompromikan.
Masalah inti tetap: sistem tidak tahu apakah itu digunakan di situs yang sah atau palsu yang sempurna. Jadi, meskipun ini adalah sistem yang berbeda, ini bukan versi yang aman – hanya versi yang rusak dari masalah yang sama.
Ingin Bukti? Pelanggaran profil tinggi baru-baru ini (termasuk AFLAC, Erie Insurance, dan perusahaan asuransi Philadelphia) menunjukkan dengan tepat betapa mudahnya hal ini.
Beberapa panggilan ke meja bantuannya meminta bypass atau reset MFA. Tapi favoritnya dengan cepat menjadi trik phishing/spoof.
Tanah email phishing. Klik pengguna. Situs web spoofed sangat sempurna. Mereka memasukkan nama pengguna, kata sandi mereka, dan mereka mengonfirmasi itu di aplikasi auth mereka. Selesai. Penyerang masuk.
Karena aplikasi Authenticator tidak memverifikasi siapa yang bertanya atau dari mana permintaan itu berasal – Anda menjadi vektor serangan.
Inilah yang tidak ingin dikatakan siapa pun dengan keras: aplikasi authenticator dan kode SMS dapat dipasangkan secara real time. Mereka memberi pengguna rasa aman yang salah sambil menawarkan sedikit atau tidak ada perlindungan aktual terhadap ancaman yang paling umum saat ini – situs web yang disapu dipasangkan dengan rekayasa sosial.
Bahkan platform utama seperti Amazon dan Google, menurut investigasi baru-baru ini, menggunakan perusahaan pengiriman SMS pihak ketiga-beberapa hubungan dengan operasi pengawasan. Perantara ini telah dikaitkan dengan pelanggaran keamanan. Bahkan Badan Keamanan Cybersecurity dan Infrastruktur AS (CISA) telah mengeluarkan peringatan tumpul: “Jangan gunakan SMS sebagai faktor kedua.”
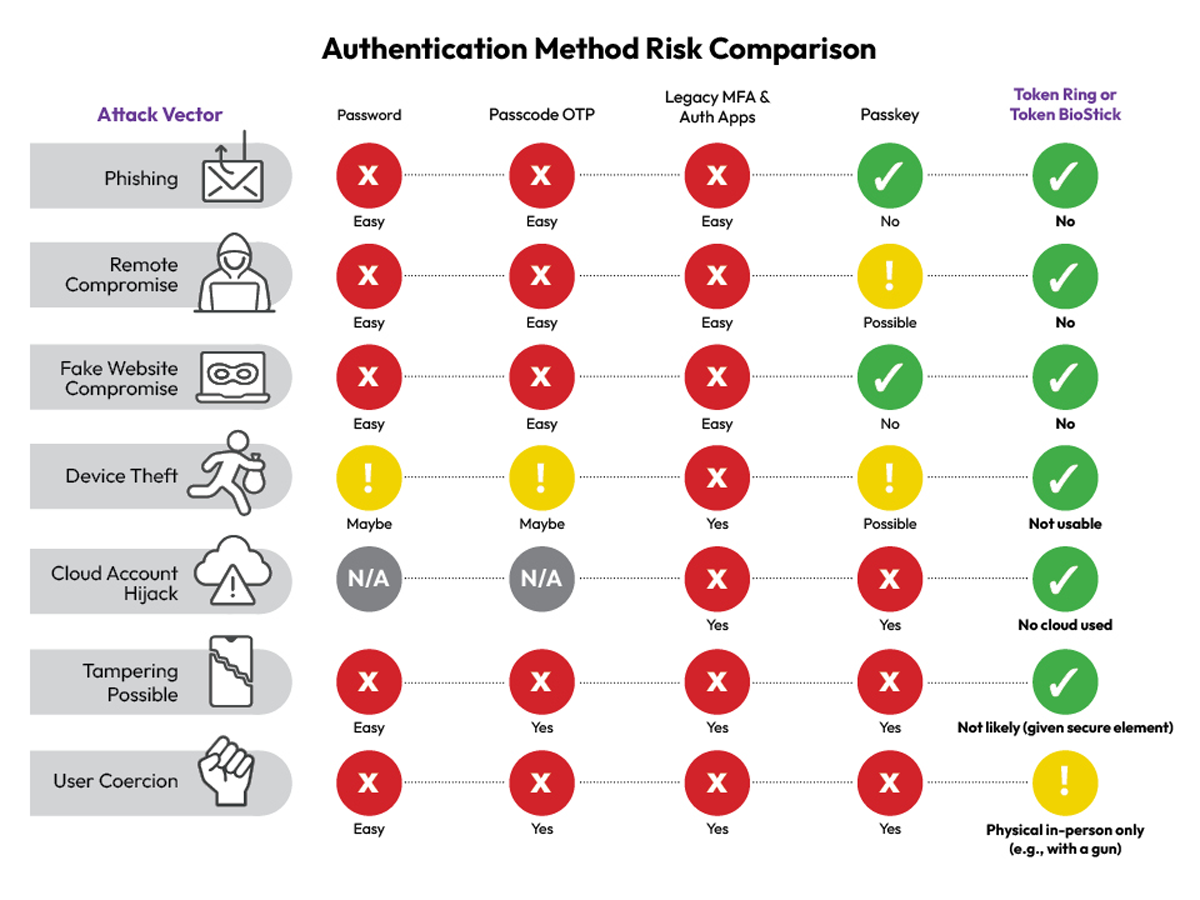
Jadi Anda mungkin berpikir Passkeys adalah jawaban – dan mereka adalah langkah kecil ke depan tetapi sekarang dengan mudah dikompromikan juga. Mereka secara kriptografis mengikat kredensial login ke situs web dan mengurangi kesalahan manusia. Tapi mereka tidak mudah. Passkeys sering disimpan dan disinkronkan melalui akun cloud.
Jika seseorang membajak akun Apple atau Google Anda, mereka dapat memperoleh akses ke setiap passkey yang telah Anda simpan. Telepon yang dicuri atau dikompromikan? Risiko yang sama. Dan paksaan malware atau pengguna masih dapat menghasilkan persetujuan yang memberikan akses penuh kepada penyerang.
Jadi apa adalah solusinya? Saatnya untuk melewati ilusi kode dan sinkronisasi awan. Memasuki Cincin token Dan Token BioStick—An authenticators perangkat keras biometrik yang dibangun, yang benar-benar menghapus tautan lemah.
Inilah mengapa mereka bekerja:
- Tidak ada cloud.
- Tidak ada rahasia bersama.
- Tidak ada ketergantungan pada penilaian pengguna.
- Tidak ada entri kode.
Token Ring dan Token BioStick menyimpan kredensial Anda di dalam elemen aman tamper-tahan. Mereka hanya mengotentikasi ketika sidik jari Anda cocok, Anda hadir secara fisik, dan domain yang meminta akses diverifikasi secara kriptografis.
Bahkan jika penyerang mencuri perangkat, itu tidak berguna tanpa sidik jari Anda. Bahkan jika Anda tertipu untuk mengunjungi situs palsu, itu bahkan tidak akan hidup apalagi mengotentikasi – karena perangkat harus dekat dengan perangkat yang masuk, dan bahkan jika seseorang mengetahuinya, jabat tangan kriptografi gagal secara otomatis.
Mereka tidak bisa dipasangkan. Mereka tidak dapat dibajak dari jarak jauh. Mereka menghilangkan kepercayaan dari persamaan. Itulah kekuatan biometrik FIDO2 dilakukan dengan benar, dalam perangkat keras yang aman, tanpa jalan pintas.
Intinya: Jika MFA Anda dapat ditipu oleh situs web palsu, itu sudah usang.
SMS sudah mati. Aplikasi auth adalah warisan. Passkeys adalah kemajuan – tetapi cacat.
Cincin token Dan Token BioStick adalah standar emas. Anti phishing. Tahan kerusakan. Terikat secara biometrik. Kedekatan diperlukan.
Penyerang datang untuk aplikasi MFA dan auth Anda – ini bukan masalah jikaTetapi Kapan. Dan setiap metode lainnya hari ini? Mereka gagal.
Saatnya untuk meningkatkan. Sebelum Anda menjadi berita utama berikutnya.
Disponsori dan ditulis oleh Token.