Trezor mengingatkan pengguna tentang kampanye phishing yang menyalahgunakan sistem dukungan otomatisnya untuk mengirim email yang menipu dari platform resminya.

Situs dukungan perusahaan memungkinkan siapa saja untuk membuka tiket menggunakan alamat email dan jalur subjek apa pun. Sistem kemudian membalas secara otomatis, mengirim nomor kasing dan menggunakan judul tiket yang dikirimkan sebagai subjek email.
Penyerang menyalahgunakan fitur ini dengan mengirimkan tiket dengan judul yang berisi pesan phishing mendesak, seperti “[URGENT]: vault.trezor.guide – Buat Trezor Vault sekarang untuk mengamankan aset yang berpotensi berisiko. “
Karena jawabannya berasal dari yang sah help@trezor.io Alamat, tampaknya otentik untuk penerima tetapi berisi subjek email dengan peringatan palsu yang menautkan ke situs phishing.
Pengguna yang tertipu untuk mengunjungi domain di browser mereka dibawa ke halaman phishing yang meminta benih dompet mereka.
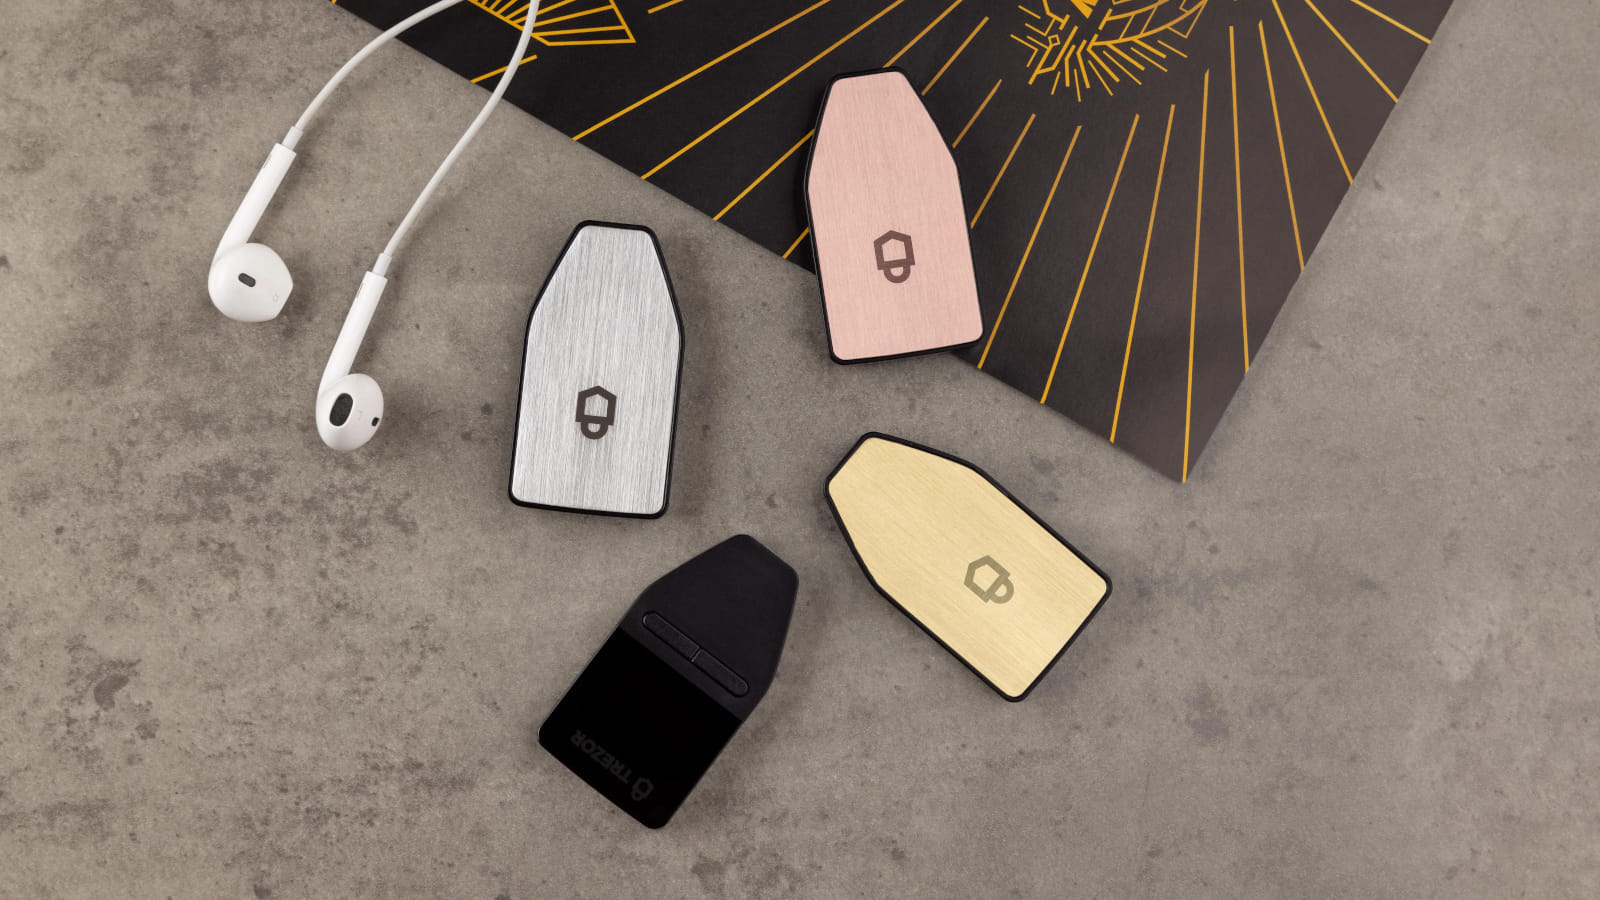
Trezor adalah dompet perangkat keras, perangkat fisik kecil yang digunakan untuk menyimpan berbagai bentuk cryptocurrency dengan aman. Ini dikategorikan sebagai “dompet dingin,” yang berarti itu offline dan membutuhkan konfirmasi fisik pada perangkat untuk menyetujui transaksi.
Namun, dompet yang diatur pada perangkat Trezor diamankan oleh apa yang disebut ‘frasa benih,’ yang terdiri dari 24 kata acak, berfungsi sebagai kata sandi yang sangat aman yang pada dasarnya merupakan kunci utama bagi aset pengguna.
Siapa pun dengan frasa benih pengguna lain dapat mengembalikan dompet pada perangkat lain dengan akses penuh ke asetnya.
Di dalam pengumumannya Tentang serangan ini, Trezor memperingatkan semua pengguna untuk tidak pernah berbagi benih dompet mereka dengan siapa pun.
Pembuat perangkat penyimpanan dompet juga menyatakan bahwa ia bekerja untuk menerapkan pertahanan yang akan mencegah penyalahgunaan serupa di masa depan.
Untuk informasi lebih lanjut tentang pertahanan terhadap aktor phishing dan scammers, periksa Panduan online Treasury.
Ini bukan pertama kalinya dukungan Trezor disalahgunakan atau ditargetkan untuk melakukan serangan rantai pasokan pada pemegang cryptocurrency menggunakan perangkat perusahaan.
Pada bulan April 2022, firma pemasaran email Mailchimp mengalami pelanggaran keamanan di mana aktor ancaman memanfaatkannya Kirim email phishing untuk pemegang dompet Trezor.
Pada bulan Februari 2023, a Kampanye phishing besar -besaran Menyampaikan Trezor membanjiri pengguna dengan email dan SMS berbahaya, mendorong mereka untuk mengunjungi halaman phishing untuk “mengamankan perangkat mereka.”
Pada Januari 2024, situs dukungan Trezor menderita pelanggaran data yang disebabkan oleh akses tidak sah ke portal tiket dukungan pihak ketiga. Insiden itu mengekspos informasi sensitif secara kasar 66.000 pengguna Trezor yang berinteraksi dengan dukungan platform sejak akhir 2021.
Mengapa timnya membuang manajemen tambalan manual
Patching digunakan untuk berarti skrip yang kompleks, berjam -jam, dan latihan api yang tak ada habisnya. Tidak lagi.
Dalam panduan baru ini, tines meruntuhkan bagaimana modern IT Orgs naik level dengan otomatisasi. Patch lebih cepat, mengurangi overhead, dan fokus pada pekerjaan strategis – tidak ada skrip kompleks yang diperlukan.