Selama hari kedua PWN2own Berlin 2025, para pesaing menghasilkan $ 435.000 setelah mengeksploitasi bug nol-hari dalam banyak produk, termasuk Microsoft SharePoint, VMware ESXI, Oracle VirtualBox, Red Hat Enterprise Linux, dan Mozilla Firefox.

Puncaknya adalah upaya yang berhasil dari Nguyen Hoang Thach dari Starlabs SG melawan VMware ESXi, yang membuatnya mendapatkan $ 150.000 untuk eksploitasi integer overflow.
Dinh Ho Anh Khoa dari Viettel Cyber Security dianugerahi $ 100.000 untuk meretas Microsoft SharePoint dengan memanfaatkan rantai eksploit yang menggabungkan bypass auth dan cacat deserialisasi yang tidak aman.
Palo Alto Networks ‘Edouard Bochin dan Tao Yan juga demo di luar batas menulis nol-hari di Mozilla Firefox, sementara Gerrard Tai dari Star Labs SG meningkatkan hak istimewa untuk melakukan root pada red Hat Enterprise Linux menggunakan oracle-free bug, dan Viettel Cyber Security yang digunakan untuk-out-of-bound lain-lain-lain.
Dalam kategori AI, peneliti keamanan penelitian Wiz menggunakan nol-hari yang bebas penggunaan untuk mengeksploitasi redis dan qrious aman merantai empat kelemahan keamanan untuk meretas server inferensi triton nvidia.
Pada hari pertamapesaing dianugerahi $ 260.000 setelah berhasil mengeksploitasi kerentanan nol-hari di Windows 11, Red Hat Linux, dan Oracle VirtualBox, mencapai total $ 695.000 diperoleh selama dua hari pertama dari kontes setelah mendemonstrasikan 20 0-hari yang unik.
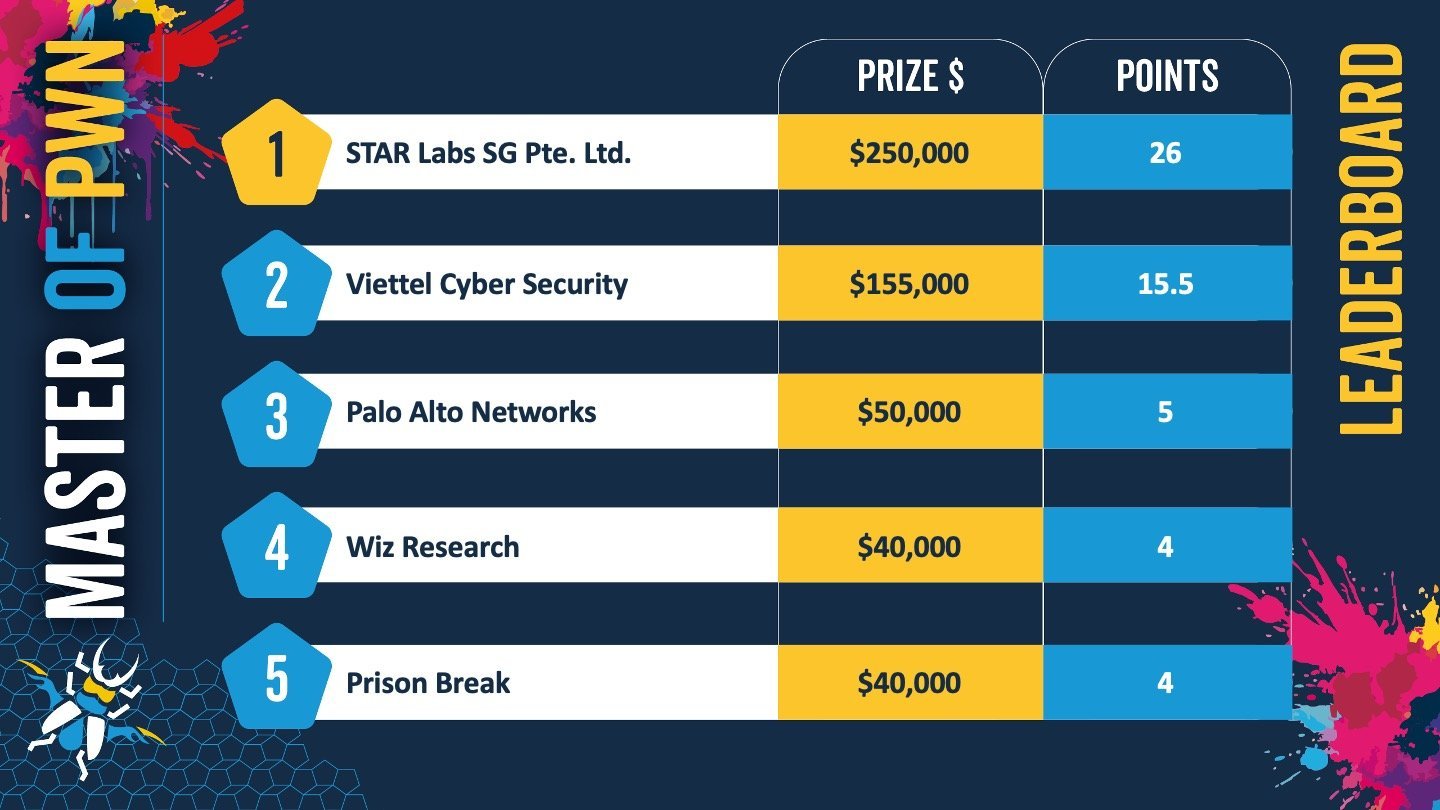
The Pwn2own Berlin 2025 Kompetisi peretasan berfokus pada teknologi perusahaan, memperkenalkan kategori AI untuk pertama kalinya, dan berlangsung selama Offensivecon Konferensi antara 15 Mei dan 17 Mei.
Peneliti keamanan akan dapat memperoleh lebih dari $ 1.000.000 dalam penghargaan untuk menunjukkan bug nol-hari dalam produk yang sepenuhnya ditambal di AI, browser web, virtualisasi, eskalasi hak istimewa lokal, server, aplikasi perusahaan, kategori cloud-asli/kontainer, dan otomotif.
Namun, tidak ada upaya Tesla yang terdaftar sebelum PWN2own dimulai, meskipun dua 2025 Tesla Model Y dan 2024 unit Bench-top Model 3 Tesla juga tersedia sebagai target.
Di hari terakhir kontespara peretas akan mencoba untuk mengeksploitasi bug zero-day di Windows 11, Oracle VirtualBox, VMware ESXi, VMware Workstation, Mozilla Firefox, serta server inferensi Triton NVIDIA dan toolkit kontainer.
Setelah eksploitasi zero-day diungkapkan selama kontes PWN2own, vendor memiliki 90 hari untuk merilis perbaikan keamanan untuk produk perangkat lunak dan perangkat keras mereka sebelum inisiatif nol hari tren mikro menerbitkan detail teknis.