Pada hari Rabu, CISA memperingatkan akan risiko pelanggaran yang meningkat setelah kompromi server ORACLE Cloud Oracle awal tahun ini dan menyoroti ancaman signifikan terhadap jaringan perusahaan.

Kata Cisa“Sifat kegiatan yang dilaporkan menghadirkan risiko potensial bagi organisasi dan individu, terutama di mana materi kredensial dapat diekspos, digunakan kembali di seluruh sistem yang terpisah dan tidak terafiliasi, atau tertanam (yaitu, hardcoded ke dalam skrip, aplikasi, templat infrastruktur, atau alat otomatisasi),” meskipun “ruang lingkup dan dampak tetap tidak dikonfirmasi.”
“Ketika materi kredensial tertanam, sulit untuk ditemukan dan dapat memungkinkan akses jangka panjang tidak sah jika terpapar. Kompromi materi kredensial, termasuk nama pengguna, email, kata sandi, token otentikasi, dan kunci enkripsi, dapat menimbulkan risiko signifikan terhadap lingkungan perusahaan,” tambahnya.
Badan Cybersecurity AS juga merilis panduan untuk mengurangi risiko yang terkait dengan kebocoran kredensial yang dihasilkan, mendesak para pembela jaringan untuk mengatur ulang kata sandi pengguna yang terpengaruh, mengganti kredensial yang hardcoded atau tertanam dengan metode otentikasi yang aman, menegakkan aktivitas multi-faktor yang tahan terhadap phishing.
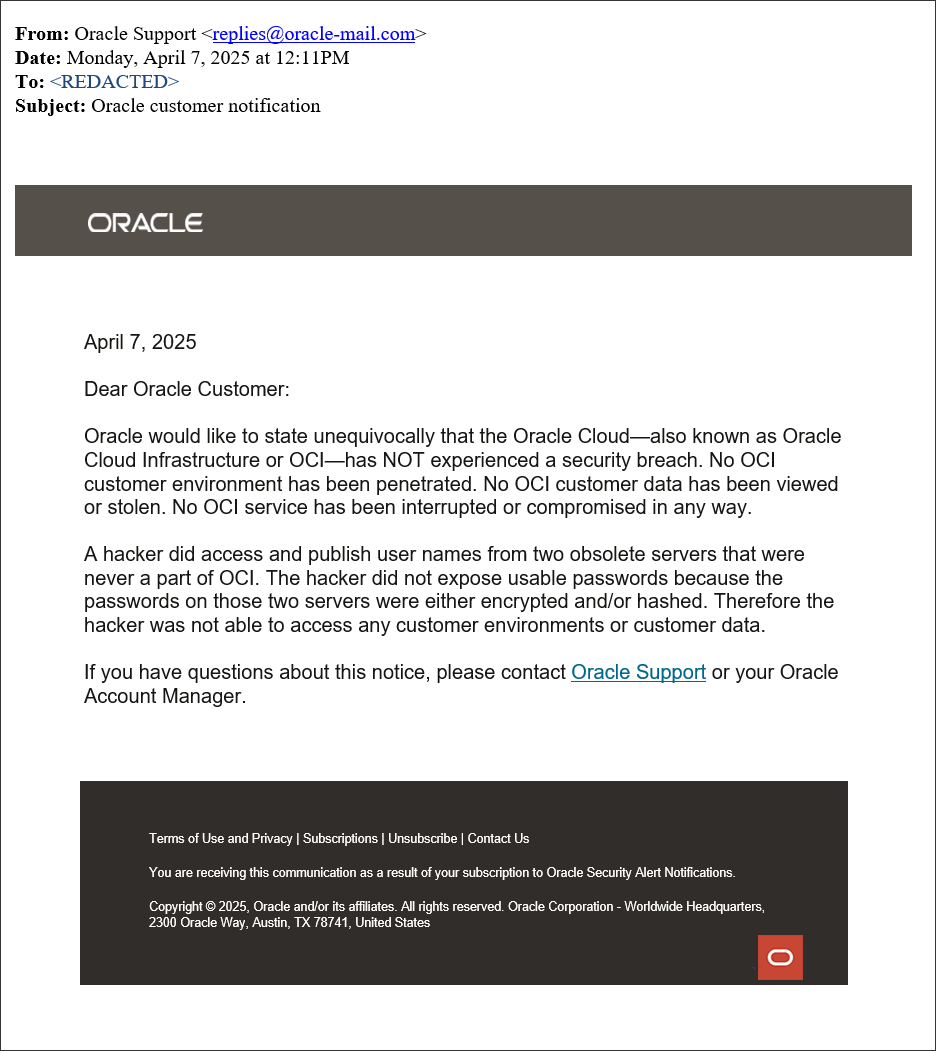
Peringatan ini muncul setelah Oracle dikonfirmasi dalam pemberitahuan email yang dikirimkan kepada pelanggan bahwa a Aktor ancaman membocorkan kredensial Dicuri dari apa yang digambarkan perusahaan sebagai “dua server usang.”
Namun, Oracle menambahkan bahwa server Oracle Cloud -nya tidak dikompromikan, dan insiden itu tidak berdampak pada layanan cloud atau data pelanggan.
Oracle juga diakui secara pribadi Dalam panggilan dengan beberapa kliennya bahwa penyerang mencuri kredensial klien lama setelah melanggar “lingkungan warisan” yang terakhir digunakan pada tahun 2017. Namun, peretas di belakang pelanggaran memposting catatan yang lebih baru dari tahun 2025 tentang pelanggaran dan berbagi data dengan BleepingComputer dari akhir 2024.
Komputer bleepingtelah mengkonfirmasi secara terpisah Dengan beberapa pelanggan Oracle yang membocorkan sampel data (termasuk nama tampilan LDAP terkait, alamat email, nama yang diberikan, dan informasi pengidentifikasi lainnya) yang diterima dari aktor ancaman valid.
Pada akhir Maret, perusahaan cybersecurity Cybelangel Juga mengungkapkan bahwa Oracle mengatakan kepada pelanggan bahwa penyerang menggunakan shell web dan malware tambahan pada beberapa server Gen 1 (juga dikenal sebagai Oracle Cloud Classic) pada awal Januari 2025.
Sampai pelanggaran terdeteksi pada akhir Februari, penyerang diduga mencuri data dari database Oracle Identity Manager (IDM), yang termasuk kata sandi hash, nama pengguna, dan email pengguna.
Bulan lalu, BleepingComputer pertama kali melaporkan bahwa Oracle juga mengeluarkan pemberitahuan pelanggan swasta tentang Pelanggaran Januari lainnya di Oracle Health (Perusahaan SaaS yang sebelumnya dikenal sebagai Cerner) yang memengaruhi data pasien di beberapa organisasi dan rumah sakit layanan kesehatan AS.