Kelompok peretasan yang didukung negara Rusia, Gamaredon (alias “Shuckworm”) telah menargetkan misi militer negara barat di Ukraina dalam serangan yang kemungkinan dikerahkan dari drive yang dapat dilepas.

Peneliti Ancaman Symantec mengatakan kampanye ini dimulai pada Februari 2025 dan berlanjut hingga Maret, dengan peretas mengerahkan versi terbaru dari malware mencuri info Gammasteel untuk mengekspiltrate data.
Menurut laporanakses awal ke sistem yang terinfeksi mungkin dicapai melalui drive yang dapat dilepas yang mengandung file .lnk berbahaya, vektor yang GameDon telah digunakan di masa lalu.
Para peneliti mencatat perubahan dalam taktik aktor ancaman, termasuk pergeseran dari skrip VBS ke alat berbasis PowerShell, lebih banyak kebingungan untuk muatan, dan peningkatan penggunaan layanan yang sah untuk penghindaran.
Serangan Gamaredon Terbaru di Ukraina
Selama penyelidikan, para peneliti memperhatikan dalam registri Windows dari sistem yang dikompromikan nilai baru di bawah kunci UserAssist, menunjukkan bahwa infeksi dimulai dari drive eksternal dari file pintasan bernama bernama file.lnk.
Selanjutnya, skrip yang sangat dikaburkan membuat dan menjalankan dua file. Komunikasi Command and Control (C2) yang menangani pertama, menyelesaikan alamat server menggunakan layanan yang sah, dan menghubungkan ke URL yang dilindungi CloudFlare.
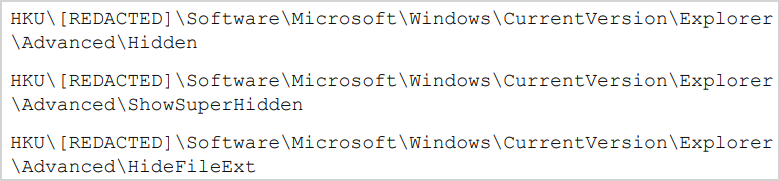
File kedua menangani mekanisme penyebaran untuk menginfeksi drive lain yang dapat dilepas dan jaringan menggunakan file LNK, sementara juga menyembunyikan folder dan file sistem tertentu untuk menyembunyikan kompromi.
Sumber: Symantec
Selanjutnya, GameDon menggunakan skrip PowerShell pengintaian yang dapat menangkap dan mengeluarkan tangkapan layar dari perangkat yang terinfeksi dan mengumpulkan informasi tentang alat antivirus, file, dan proses yang diinstal.
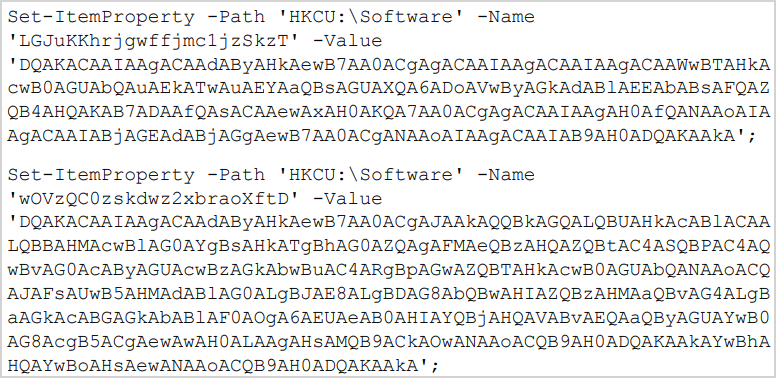
Muatan akhir yang digunakan dalam serangan yang diamati adalah versi Gammasteel yang berbasis PowerShell yang disimpan dalam Registry Windows.
Sumber: Symantec
Malware dapat mencuri dokumen (.doc, .pdf, .xls, .txt) dari berbagai lokasi seperti desktop, dokumen, dan unduhan, mengkonfirmasi minat berkelanjutan Gamaredon pada spionase.
Pada akhirnya, malware menggunakan ‘certutil.exe’ untuk hash file dan mengeluarkannya menggunakan permintaan web PowerShell. Jika exfiltrasi gagal, GameDon menggunakan Curl Over Tor untuk mentransfer data yang dicuri.
Akhirnya, kunci baru ditambahkan ke ‘hkcu software microsoft windows currentVersion run’ untuk membangun persistensi pada komputer target.
Kampanye Gamaredon baru -baru ini mencerminkan upaya untuk meningkatkan stealth dan efektivitas operasional terlepas dari kecanggihan kelompok ancaman yang terbatas dibandingkan dengan aktor negara Rusia lainnya.
Symantec berkomentar bahwa berbagai perbaikan bertahap namun bermakna dalam TTPs (taktik, teknik, dan prosedur kelompok ancaman) meningkatkan risiko yang ditimbulkannya pada jaringan barat, terutama mengingat keuletan Gamaredon yang tak tergoyahkan.