Artikel ditulis oleh John Gunn, CEO dan Penginjil MFA Generasi Berikutnya di Token.

Dunia sedang dikepung. Ini bukan berita. Penjahat dunia maya yang disponsori negara dan semakin banyak pendatang baru yang menggunakan alat canggih dari web gelap mengeksploitasi setiap titik lemah dalam rantai keamanan siber kami, yang pertama dan terpenting adalah pengguna kami.
Otentikasi Multi-Faktor (MFA)yang pernah dianggap sebagai pertahanan yang tidak dapat ditembus, kini mulai runtuh karena teknologinya yang sudah ketinggalan zaman. Serangan phishing, ransomware, dan eksploitasi canggih melewati MFA lama dengan sangat mudah.
Artikel ini menggali gelombang kegagalan MFA, peran AI generatif yang mengkhawatirkan dalam memperkuat serangan-serangan ini, meningkatnya ketidakpuasan pengguna yang melemahkan pertahanan kita, dan kerentanan mencolok yang sering dieksploitasi. Badai sedang terjadi, dan kondisi terburuk masih akan terjadi.
MFA Lama: Kebijakan Pintu Terbuka untuk Phishing dan Ransomware
Gelombang serangan phishing dan ransomware melanda semua industri, meninggalkan kehancuran. Kerugian miliaran dolar yang tak terhitung jumlahnya diderita ketika penjahat dunia maya memanfaatkan kelemahan solusi MFA yang lama.
Sistem ini, yang dibangun berdasarkan prinsip-prinsip yang mudah dikalahkan seperti kata sandi satu kali (OTP) dan otentikasi SMS, tidak mampu menghadapi serangan gencar yang tiada henti.
Serangan phishing menjadi sangat efektif, melewati MFA dengan taktik rekayasa sosial canggih yang memangsa manusia yang mudah tertipu.
Operator ransomware mengeksploitasi kelemahan MFA yang lama untuk mendapatkan akses tidak sah ke jaringan, menyandera sistem penting dan menuntut uang tebusan yang sangat besar.
MFA yang lama telah bertransisi dari yang dulunya merupakan penghalang menjadi pintu putar bagi penjahat dunia maya, sehingga mengundang bencana yang lebih besar dari hari ke hari.
AI Generatif: Senjata Favorit Penjahat Dunia Maya
AI generatif adalah pedang bermata dua, dan di tangan yang salah, itu adalah senjata dengan potensi yang tak tertandingi. Penjahat dunia maya kini menggunakan AI untuk melakukan serangan phishing yang hampir tidak dapat dibedakan dari komunikasi asli.
Hilang sudah kesalahan ketik dan tata bahasa. Sekarang sudah tidak ada lagi urgensi, tawaran yang terlalu bagus untuk menjadi kenyataan, dan kurangnya kepercayaan. Email dan pesan, yang penuh dengan keaslian, memikat bahkan pengguna yang paling terlatih sekalipun untuk secara tidak sengaja memberikan akses jaringan kepada penjahat dunia maya.
Alat berbasis AI menganalisis pola komunikasi perusahaan, mereplikasinya dengan presisi luar biasa. Chatbots yang didukung oleh AI dapat terlibat dalam interaksi real-time dalam jangka waktu yang lama, dan deepfake kini muncul sebagai senjata utama penjahat dunia maya, yang dengan mudah menipu bahkan pengguna yang paling berhati-hati sekalipun.
Dengan AI, phishing bukan lagi sebuah seni kasar dan kini telah menjadi ilmu pasti. Dikombinasikan dengan kelemahan MFA yang lama, alat-alat ini memungkinkan kampanye berskala besar dan memiliki tingkat keberhasilan tinggi yang mendefinisikan ulang lanskap kejahatan dunia maya dan risiko organisasi.
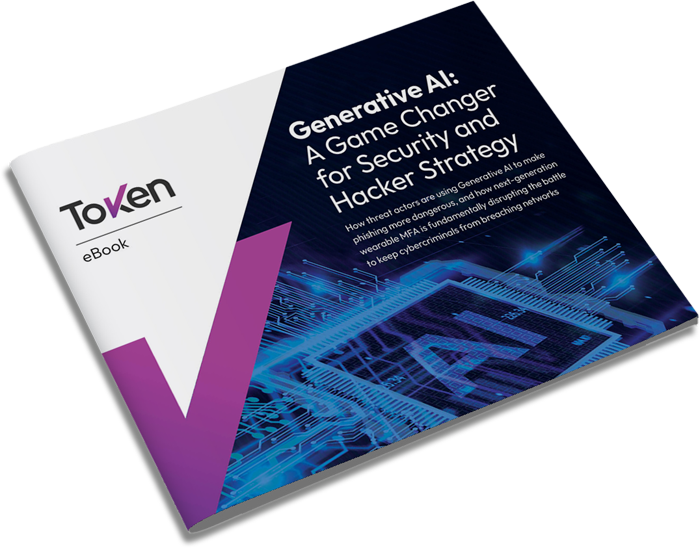
ebooknya”AI Generatif: Pengubah Permainan untuk Keamanan dan Strategi Peretas” mengeksplorasi bagaimana autentikasi multi-faktor (MFA) wearable generasi mendatang mengubah upaya melawan pelanggaran. Panduan penting ini menjelaskan meningkatnya ancaman phishing berbasis AI, tantangan kesalahan manusia yang terus-menerus, dan mengapa MFA generasi mendatang sangat penting untuk menjadikan kredensial yang dikompromikan tidak berguna.
Runtuhnya Kewaspadaan Pengguna
Pelajaran paling menyakitkan dari keamanan siber, dan yang sebelumnya belum pernah ada cara untuk memitigasinya, adalah bahwa strategi keamanan siber hanya akan sekuat manusia yang harus menggunakannya. Namun MFA lama tetap sepenuhnya bergantung pada pengguna dan inilah inti dari kerentanannya.
Permintaan OTP yang berulang, ketergantungan pada perangkat pengguna akhir yang disusupi, dan gangguan alur kerja yang terus-menerus menimbulkan frustrasi dan kelelahan.
Gallup baru saja merilis hasil survei ketenagakerjaan nasional terbaru mereka yang menemukan bahwa keterlibatan karyawan telah mencapai titik terendah dalam 10 tahun terakhir dengan hanya 31% karyawan yang memenuhi kriteria keterlibatan. Adakah yang mengira 61% lainnya yang tidak terlibat adalah penjaga ideal akses jaringan perusahaan.
Lebih buruk lagi, antara 20 dan 40 persen pengguna berencana untuk berhenti dari pekerjaannya dan sudah siap untuk keluar dari pekerjaannya, namun merekalah yang kita andalkan untuk menghentikan serangan siber yang canggih – sudah jelas apa yang bisa menjadi salah dan mengapa hal itu bisa terjadi. melakukan.
Satu-satunya solusi adalah berhenti mengandalkan pengguna dan mencari cara untuk menjadikan mereka anti-retas, yang tidak dilakukan oleh MFA lama.
Lubang Menganga di MFA Lama
Penjahat dunia maya telah mengasah keterampilan mereka dalam mengeksploitasi kerentanan sistem MFA lama. Di antara taktik favorit mereka adalah:
- Phishing: Menipu pengguna agar membocorkan kredensial login, kode OTP, dan persetujuan aplikasi MFA
- Serangan Man-in-the-Middle (MitM): Mencegat data autentikasi saat transit untuk mendapatkan akses tidak sah.
- Pengeboman Segera MFA: Membanjiri pengguna dengan permintaan hingga mereka memberikan akses karena kebingungan atau frustrasi.
- Pertukaran SIM: Membajak nomor ponsel untuk mencegat kode berbasis SMS.
- Isian Kredensial: Menggunakan kredensial yang disusupi untuk lolos dari perlindungan MFA tanpa diketahui.
Serangan-serangan ini mengungkap sifat rapuh dari sistem autentikasi lama yang sudah ketinggalan zaman. MFA lama mengandalkan pertahanan statis dan rahasia bersama, sehingga rentan terhadap ancaman modern. Buktinya sangat banyak dengan CISA yang menyatakan bahwa email phishing adalah penyebab 90% serangan ransomware. Hilangkan kerentanan ini dan 90% permukaan serangan akan hilang.
Kesimpulan
Kelemahan yang melekat pada MFA lama semakin menjadi masalah dan memakan banyak biaya, dan konsekuensinya sangat buruk. Mayoritas serangan ransomware dan pembobolan data yang menjadi berita utama dan bernilai jutaan dolar adalah akibat dari kegagalan MFA yang lama. Gagal karena bergantung pada pengguna untuk menjadi efektif. Ini adalah kunci lemah yang dirancang dua puluh tahun lalu untuk lanskap ancaman yang ada dua dekade lalu.
Jam terus berdetak pada kita semua. Beralih ke MFA generasi berikutnya yang tahan terhadap phishing yang tidak bergantung pada ketekunan pengguna merupakan keharusan bagi setiap organisasi. Ada banyak start-up inovatif dengan beragam solusi yang mampu memitigasi risiko besar ini. Pada akhirnya, jawabannya sebenarnya sangat sederhana – jika penjahat berhasil membobol kunci Anda, carilah kunci yang lebih baik, idealnya yang berasal dari dekade ini.
Pelajari lebih lanjut tentang bagaimana MFA Generasi Berikutnya Token dapat menghentikan phishing dan ransomware agar tidak merugikan organisasi Anda tokenring.com.
John Gunn adalah CEO dan Penginjil MFA Generasi Berikutnya di Token, sebuah perusahaan yang mengubah cara organisasi melindungi diri mereka dari kerugian besar dan gangguan bisnis akibat serangan ransomware yang dimulai dengan phishing, yang merupakan 90% dari seluruh serangan ransomware. Token telah mengembangkan perangkat MFA Generasi Berikutnya yang biometrik, tanpa kata sandi, dapat dipakai, yang menghilangkan kerentanan manusia dari MFA lama, yang merupakan teknologi berusia 20 tahun. John telah memimpin organisasi di segmen teknologi selama lebih dari 30 tahun dan memiliki pengalaman selama dua dekade memerangi penjahat dunia maya. Pada posisi sebelumnya, beliau memberikan solusi anti-penipuan yang melindungi 70 dari 100 bank global teratas. Sebelumnya, ia membawa solusi PKI berbasis dongle USB pertama ke pasar.
Disponsori dan ditulis oleh Token.