Sistem masuk tunggal (SSO) menyederhanakan akses dengan memungkinkan pengguna masuk ke beberapa sistem dengan satu set kredensial. Meskipun hal ini memberikan manfaat yang jelas pada proses autentikasi, kenyamanan tersebut juga dapat memusatkan risiko, seperti yang ditunjukkan oleh pelanggaran Universitas Pennsylvania pada tahun 2025.

Menurut laporanpenyerang menyusupi akun SSO PennKey dan menggunakan akses tersebut untuk menjangkau sistem internal termasuk VPN, Salesforce, Qlik, SAP, dan SharePoint. Serangan tersebut juga mengakibatkan pencurian data 1,2 juta orang.
Itu tidak berarti SSO tidak aman. Jika dikonfigurasi dan dilindungi dengan benar, SSO dapat meningkatkan keamanan dengan mengurangi penyebaran kata sandi, memusatkan kebijakan akses, dan mempermudah penerapan autentikasi multifaktor (MFA).
Namun, organisasi hanya dapat menikmati manfaat tersebut jika SSO diperlakukan sebagai kontrol keamanan penting. Jika satu login membuka pintu ke beberapa sistem, login tersebut memerlukan perlindungan yang kuat.
Jadi, apakah login SSO Anda cukup terlindungi? Untuk menjawab hal tersebut, organisasi perlu melihat lebih jauh apakah SSO diaktifkan, dan fokus pada cara pengamanannya.
Mulailah dengan kata sandi SSO yang kuat
‘Menerapkan kata sandi yang kuat’ bukanlah saran baru, namun ini sangat penting jika satu kredensial dapat membuka banyak sistem. Namun, kuat tidak berarti membuat frustrasi; lagi pula, SSO dirancang untuk mengurangi gesekan selama autentikasi.
Panduan terbaru dari NIST menekankan pada panjang dan kegunaan, serta menyaring kata sandi yang lemah atau disusupi. Untuk skenario di mana kata sandi satu faktor masih dapat diterima, NIST merekomendasikan setidaknya 15 karakter.
Kata sandi yang digunakan bersama MFA setidaknya harus terdiri dari delapan karakter, dan sistem harus memungkinkan pengguna membuat kata sandi hingga 64 karakter. NIST juga mengatakan organisasi harus memeriksa kata sandi baru terhadap daftar kata sandi yang umum digunakan, diharapkan, atau sebelumnya dibobol.
Sama pentingnya, NIST menyarankan agar beberapa aturan kata sandi lama yang masih muncul di banyak organisasi. Persyaratan kompleksitas wajib dan pengaturan ulang kata sandi secara rutin dapat mendorong pengguna menuju pola yang dapat diprediksi, seperti mengubah satu digit atau menambahkan simbol di akhir.
Tambahkan MFA, tapi pastikan MFA tahan terhadap serangan modern
Kata sandi SSO yang kuat tidak boleh menjadi satu-satunya penghalang antara penyerang dan aplikasi Anda. Pencuri info telah mempermudah penyerang untuk mengikis kata sandi dan informasi autentikasi lainnya, dan bahkan kata sandi yang memenuhi persyaratan peraturan muncul secara teratur di log ini.
MFA menambahkan lapisan perlindungan lain, sehingga mempersulit penyerang untuk mengubah kata sandi yang disusupi menjadi login yang berhasil. Untuk SSO, MFA harus ditegakkan secara konsisten. Hal ini berarti menerapkannya di seluruh pengguna, aplikasi, dan skenario akses, dibandingkan hanya mengaktifkannya untuk beberapa akun “berisiko tinggi”.
Penting juga untuk melihat jenis MFA yang ada. Kode SMS dan kata sandi dasar satu kali lebih baik daripada kata sandi saja, namun keduanya bukan pilihan terkuat.
Jika memungkinkan, organisasi harus beralih ke metode yang tahan terhadap phishing seperti kunci keamanan FIDO2, WebAuthn, atau kunci sandi, terutama untuk pengguna yang memiliki hak istimewa dan akses ke sistem sensitif.
Terapkan MFA aman dengan Specops
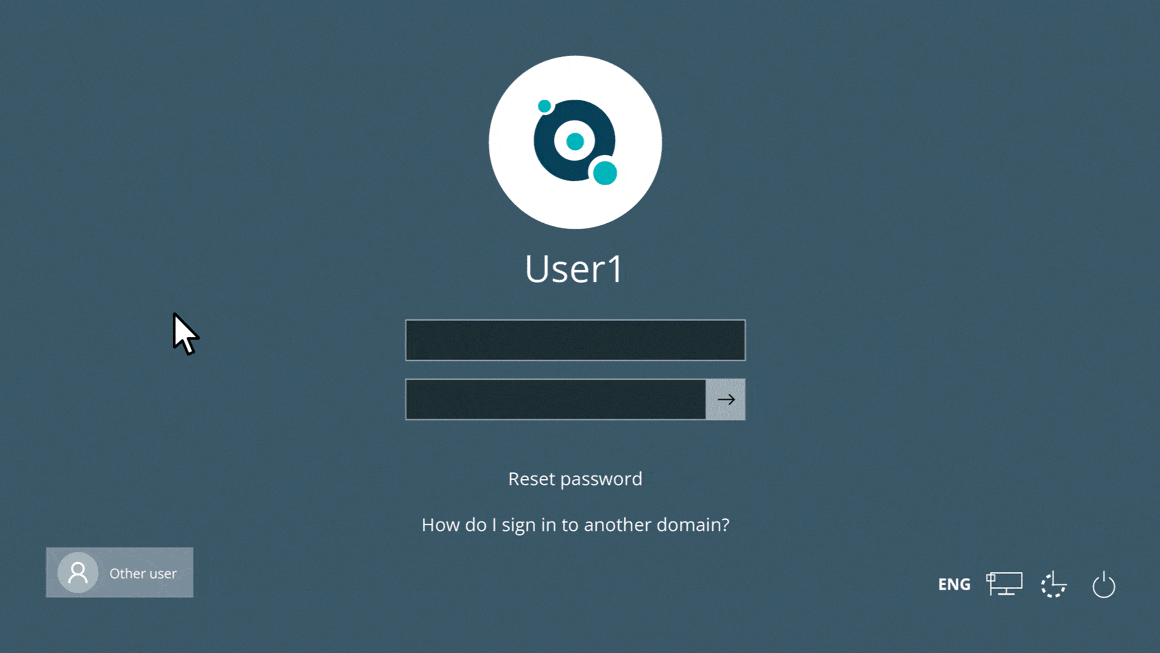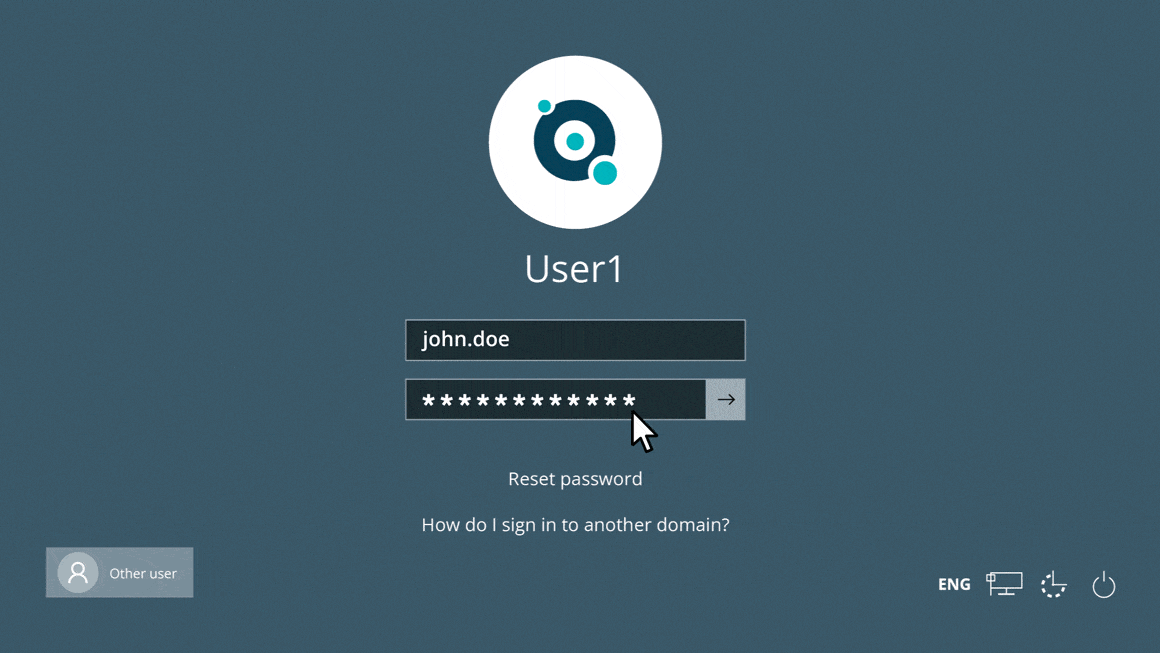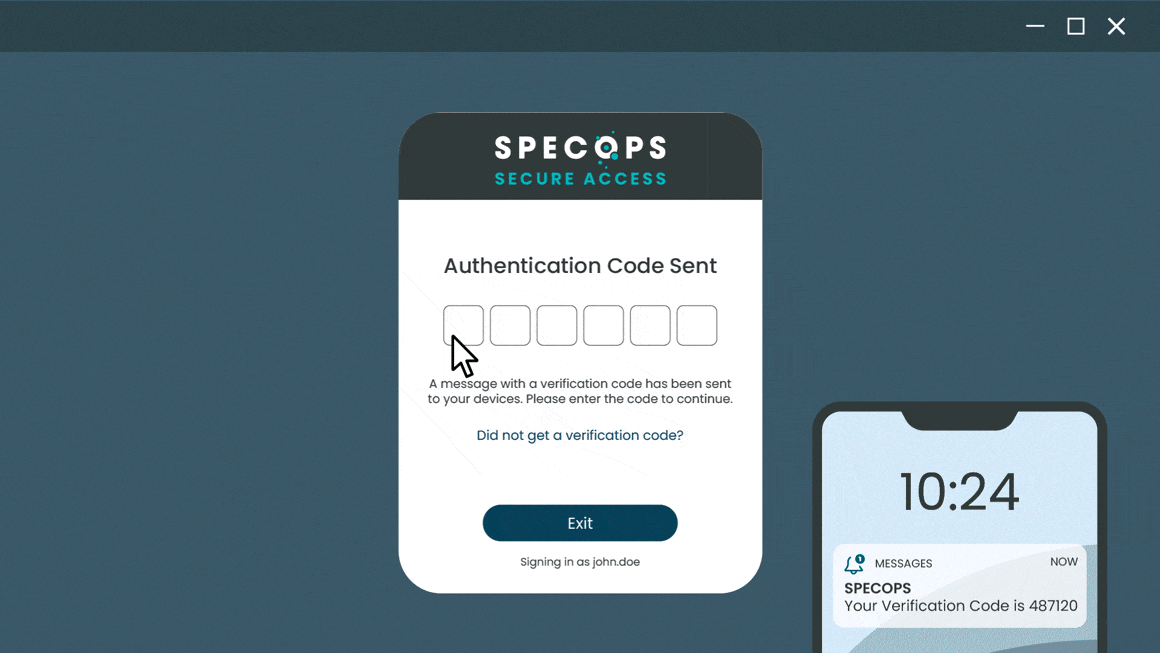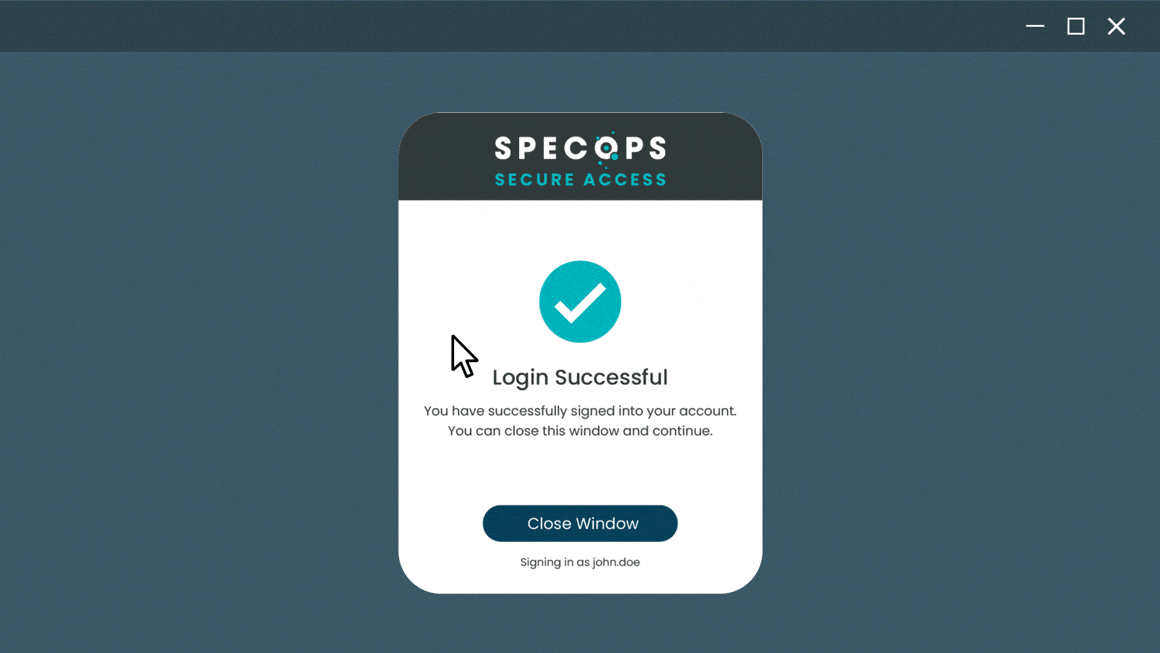
Solusi seperti Akses Aman Specops membantu organisasi bertahan dari serangan kata sandi dan menyertakan dukungan untuk SSO untuk aplikasi SaaS melalui OIDC dan SAML.
Selain menambahkan MFA ke Windows Logon, RDP, dan autentikasi VPN, Specops Secure Access membantu organisasi mengelola akses pengguna dari satu tempat, mengurangi permukaan serangan identitas sekaligus memenuhi audit peraturan dan ketentuan asuransi siber.
Amankan aset di balik login SSO
Organisasi juga perlu mengamankan aset yang berada di belakang SSO dan mengontrol bagaimana identitas dikeluarkan, dipercaya, dan didelegasikan.
Mulai dengan akun administrator IdP. Akun ini dapat mengubah kebijakan autentikasi, menambahkan aplikasi, menambah dan mengatur ulang pengguna, serta menyetujui integrasi. Mereka harus dilindungi dengan MFA yang tahan phishing, akun admin terpisah, akses tepat waktu, dan pemantauan ketat.
Penandatanganan sertifikat dan kunci juga memerlukan kontrol yang ketat. Sertifikat SAML dan kunci penandatanganan token memungkinkan aplikasi memercayai penyedia identitas. Jika terekspos atau disalahgunakan, penyerang mungkin dapat menyamar sebagai pengguna atau menyalahgunakan sesi tepercaya. Akses harus dibatasi secara ketat, perubahan harus memicu peringatan, dan sertifikat harus dirotasi sebelum masa berlakunya habis.
Rahasia dan kredensial OAuth patut mendapat perhatian yang sama. Rahasia klien, kredensial aplikasi, dan token penyegaran dapat memberi penyerang akses jangka panjang, terkadang tanpa login interaktif lainnya. Simpan di brankas rahasia, rotasikan secara teratur, dan tinjau pendaftaran aplikasi untuk mengetahui izin yang berlebihan.
Terakhir, tinjau pemberian izin dan izin yang didelegasikan. Penyerang sering kali mencari cara untuk mempertahankan akses setelah penyusupan awal, dan izin aplikasi pihak ketiga yang berisiko dapat memberi mereka rute tersebut. Batasi persetujuan pengguna, wajibkan persetujuan admin untuk izin sensitif, dan hapus hibah yang sudah usang atau memiliki hak istimewa yang berlebihan.
Apakah SSO aman?
SSO tetap layak digunakan, asalkan diterapkan dan dilindungi dengan benar. Manfaatnya bagi pengguna sederhana: akses menjadi lebih mudah. Mereka tidak perlu mengingat kata sandi terpisah untuk setiap aplikasi atau terus-menerus mengatur ulang kredensial yang terlupa.
Dalam sebagian besar kasus, SSO memungkinkan mereka masuk satu kali dan berpindah antar-sumber daya yang terhubung tanpa hambatan yang tidak perlu.
Hal ini juga membantu bagian layanan, karena lebih sedikit kata sandi yang terlupa dan penguncian akun berarti lebih sedikit tiket dukungan, sehingga memberi tim TI lebih banyak waktu untuk fokus pada pekerjaan yang bernilai lebih tinggi.
Dari perspektif keamanan, SSO memberi organisasi tempat sentral untuk mengelola autentikasi. Aplikasi tidak perlu menangani kata sandi pengguna secara langsung, melainkan mengandalkan token autentikasi tepercaya dari penyedia identitas. Hal ini mengurangi paparan kata sandi di berbagai layanan dan memberi tim keamanan satu tempat untuk menerapkan kontrol seperti MFA, akses bersyarat, pencatatan log, dan pencabutan akun.
SSO juga dapat mempercepat akses ke sumber daya penting bisnis. Ketika pengguna tidak perlu memasukkan kredensial untuk setiap alat, mereka dapat mengakses sistem yang mereka perlukan dengan lebih cepat dan dengan lebih sedikit gangguan.
Ada juga manfaat kepatuhan. Manajemen akses terpusat mempermudah dukungan pelaporan, audit, persyaratan autentikasi yang kuat, dan penghapusan akses cepat ketika pengguna keluar atau berganti peran.
SSO tidak akan mencakup setiap skenario masuk, dan SSO tidak aman secara default. Namun jika diperkuat dengan benar, hal ini dapat meningkatkan pengalaman pengguna, mengurangi tekanan layanan bantuan, memperkuat keamanan, dan membuat akses lebih mudah untuk diatur.
Pastikan SSO Anda aman dengan Specops
Keamanan lingkungan SSO saat ini sangat bergantung pada kekuatan kredensial, sehingga kebijakan menerapkan kata sandi yang kuat sangatlah penting. Specops membantu di sini Kebijakan Kata Sandi Specopsmembantu organisasi menyederhanakan manajemen kebijakan dan terus memblokir lebih dari 6 miliar kata sandi unik yang telah disusupi.
Akses Aman Specops kemudian memperluas perlindungan tersebut dengan menerapkan MFA pada aplikasi berbasis SAML dan OIDC, termasuk aplikasi yang digabungkan melalui penyedia identitas pihak ketiga.
Jika Anda tertarik melihat bagaimana kami dapat membantu memperkuat keamanan lingkungan SSO Anda, hubungi kami hari ini atau pesan demo.
Disponsori dan ditulis oleh Perangkat Lunak Specops.